ゼロトラストとは|中小企業がMicrosoft 365で始めるセキュリティ
「社内ネットワークの中だから安全」という前提を捨て、すべてのアクセスをその都度確かめる——それがゼロトラストという考え方です。
テレワークやクラウド利用が当たり前になったいま、攻撃の多くはIDの乗っ取りやフィッシングから始まり、「社内か社外か」という壁だけでは防ぎきれません。本記事は、ゼロトラストの考え方と、Microsoft 365・Windows でいますぐ踏み出せる最初の一歩を、実務目線で解説します。
ゼロトラストは大企業だけのものではなく、いま多くの企業がお使いの Microsoft 365 の中の機能から無理なく始められます。本記事では、Microsoft の公式情報をもとに、その定義・原則・具体的な始め方までを整理します。
目次
株式会社ロクシアシステムズは、福岡と東京を拠点に、全国のお客様へ Microsoft 365・Azure の導入支援とセキュリティ強化、AIの業務活用(AIプライベート)の支援を提供しているIT企業です。
ゼロトラストとは|「信頼せず、常に確かめる」セキュリティの考え方
ゼロトラスト(Zero Trust)とは、「決して信頼せず、常に検証する」を合言葉に、あらゆるアクセス要求を『信頼できないもの』として扱い、その都度確かめてから許可するという、現代のセキュリティの考え方です。社内ネットワークの内側にいるかどうかで安全性を判断するのではなく、「誰が」「どの端末で」「どこから」「どんなリスクの状態で」アクセスしようとしているのかを、要求のたびに確認します。
Microsoft は、アクセスを許可する前に次の点を確認するとしています。
- 誰がアクセスを要求しているか
- どのデバイスを使っているか
- その場所と動作はどのようなものか
- リスクのレベルはどの程度か
そして重要なのは、この検証は一度きりではなく、継続的に行われるという点です。いったんログインできたら、あとは自由——ではなく、状況の変化に応じてセッションの間じゅう信頼が問い直されます。ゼロトラストは、従来の「既定で信頼する」モデルを、「例外的にのみ信頼する(trust-by-exception)」モデルへと置き換える発想だといえます。
なぜいま必要か|境界防御(社内LAN・VPN)の限界
従来のセキュリティは、「社内ネットワークという境界の内側は安全、外側は危険」という前提に立っていました。ファイアウォールや VPN で境界を守り、内側に入った端末やユーザーは信頼する——いわゆる「境界防御」の考え方です。
このモデルは、ネットワークスキャンや直接的な侵入といった古い脅威には有効でした。しかし、Microsoft は、最新の攻撃は ID の侵害・フィッシング・セッションハイジャックを使い、これらは「ネットワークのどこにいるか」に依存しないため、境界防御だけでは不十分だと指摘しています。
実際、働き方の変化がこの前提を崩しました。テレワーク、社外からのクラウドアクセス、私物端末の利用が広がり、「守るべき人・データ・アプリ」は、もはや社内ネットワークの内側だけにはありません。攻撃者にとっても、一度正規のIDを盗んでしまえば、「社内からのアクセス」を装って堂々と入り込めます。下の図は、境界防御とゼロトラストの発想の違いを示したものです。
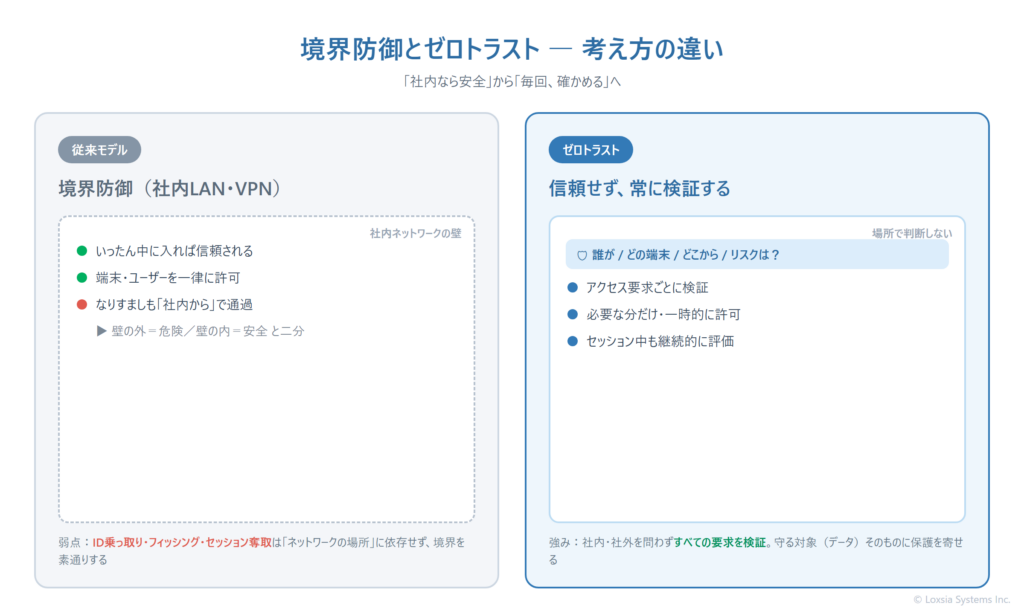
ゼロトラストは、この境界モデルを置き換え、アクセス要求を「どこから来たか」に関係なく信頼せず、そのときのリアルタイムの状況(コンテキスト)に基づいて判断するという考え方に立ちます。守るべき対象(データや資産)そのものに保護を寄せ、アクセスを継続的に監視するのが特徴です。
ゼロトラストの3つの基本原則
Microsoft は、ゼロトラストを次の3つの原則に基づいて設計するとしています。この3つは、どの製品を使うかに関わらず、ゼロトラストを考えるうえでの土台になります。
| 原則 | 意味するところ |
|---|---|
| 明示的に検証する | すべてのアクセス要求を、利用できるすべてのシグナル(ユーザー・場所・端末・リスクなど)を使って認証・認可する。「いつもの端末だから」といった暗黙の信頼で通さない。 |
| 最小特権アクセスを使用する | ユーザーやワークロードには、必要なアクセス権だけを、必要な最短の時間だけ与える。万一乗っ取られても、被害が及ぶ範囲を最小限に抑える。 |
| 侵害を前提とする | 「攻撃者はすでに環境内にいるかもしれない」と想定して設計する。被害の広がりを抑え、脅威を素早く検知・対応できることに重点を置く。 |
この3原則を一貫して適用すると、アクセスは「明示的に許可され、継続的に評価される」「条件付きで一時的」「必要最小限の範囲に限定される」ものになります。信頼は静的な状態ではなく、状況に応じて絶えず見直される——これがゼロトラストの本質です。
7つのテクノロジの柱と、対応する Microsoft 製品
ゼロトラストを「どこに適用するか」を整理するために、Microsoft は7つのテクノロジの柱を定義しています。柱は、個々の製品を追いかける代わりに、環境全体でセキュリティ設計を整理するための安定した区分です。それぞれの柱に、Microsoft 365・Azure の製品が対応します。
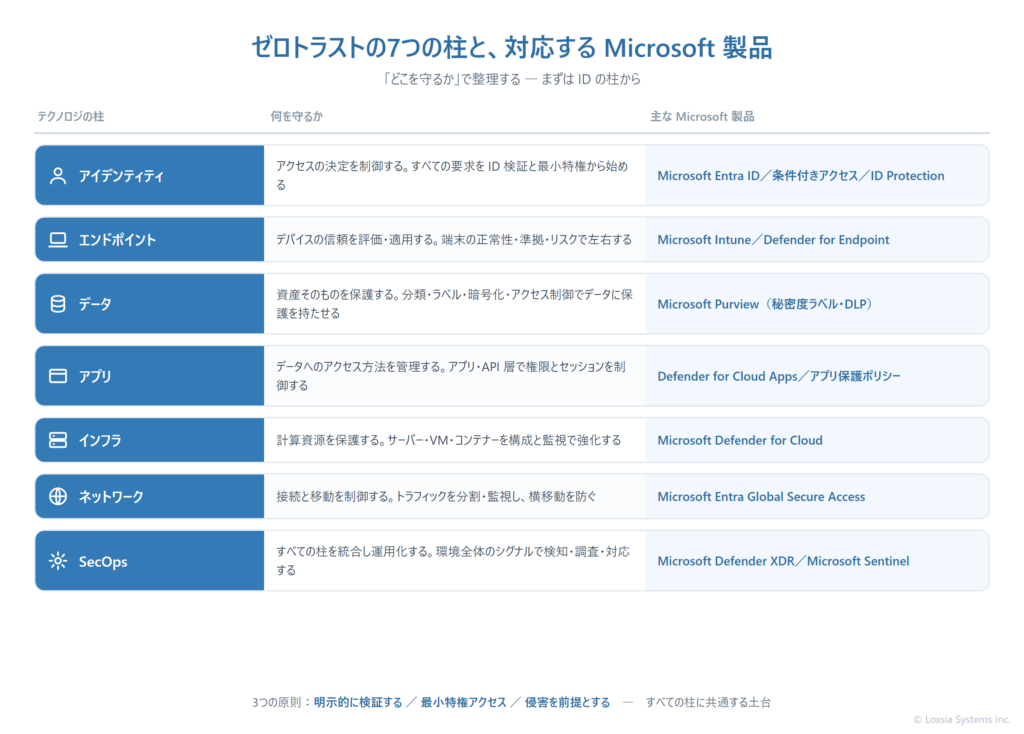
| 柱 | 何を守るか | 主な Microsoft 製品 |
|---|---|---|
| アイデンティティ | アクセスの決定を制御する。すべての要求を、ID検証と最小特権の適用から始める | Microsoft Entra ID/条件付きアクセス/Entra ID Protection |
| エンドポイント | デバイスの信頼を評価・適用する。端末の正常性・コンプライアンス・リスクでアクセスを左右する | Microsoft Intune/Defender for Endpoint |
| データ | 資産そのものを保護する。分類・ラベル付け・暗号化・アクセス制御でデータに保護を持たせる | Microsoft Purview(秘密度ラベル・DLP) |
| アプリ | データへのアクセス方法を管理する。アプリやAPIのレイヤーで、権限やセッションを制御する | Defender for Cloud Apps/アプリ保護ポリシー |
| インフラストラクチャ | コンピューティング資源を保護する。サーバー・VM・コンテナー・サービスを、構成と監視で強化する | Microsoft Defender for Cloud |
| ネットワーク | 接続と移動を制御する。トラフィックを分割・監視し、内部での横移動を防ぐ | Microsoft Entra Global Secure Access |
| SecOps(可視化・自動化) | すべての柱を統合し運用化する。環境全体のシグナルを使って検知・調査・対応する | Microsoft Defender XDR/Microsoft Sentinel |
すべての柱を一度に完璧にする必要はありません。Microsoft も「ゼロトラストの採用は、段階的で長期的な取り組み」だと明言しています。多くの企業にとって現実的な出発点は、被害の起点になりやすい「アイデンティティ(ID)」の柱です。次章で、その最初の一歩を具体的に見ていきます。
Microsoft 365・Windows で踏み出す最初の一歩
ゼロトラストの中核をなすのが、条件付きアクセス(Conditional Access)です。Microsoft はこれを「ゼロトラストのポリシーエンジン」と位置づけています。さまざまなソースからのシグナルをまとめ、判断を下し、組織のポリシーを強制する——その中心的な仕組みです。
もっとも単純な条件付きアクセスは、「もし〜なら、〜する(if-then)」という形をとります。たとえば「ユーザーが Microsoft 365 にアクセスするなら、多要素認証(MFA)を求める」といった具合です。判断に使われるシグナルには、次のようなものがあります。
| シグナル(判断材料) | 内容 |
|---|---|
| ユーザー・グループ | 特定のユーザーやグループを対象に、きめ細かくアクセスを制御する |
| IP・場所の情報 | 許可するIPアドレス範囲や、国・地域を指定する |
| デバイス | 特定のプラットフォームや、準拠(コンプライアント)とマークされた端末に限定する |
| アプリケーション | アクセスしようとするアプリに応じて、異なるポリシーを適用する |
| リアルタイムのリスク | Entra ID Protection のシグナルを統合し、危険なユーザーやサインインを検知する |
これらのシグナルをもとに、条件付きアクセスは「アクセスをブロックする」「許可する」あるいは「MFAを求める」「準拠デバイスを必須にする」といった決定を下します。なお条件付きアクセスは、第1段階の認証(IDとパスワードの確認)が完了した後に評価される、二段目の関門である点も押さえておきましょう。
Microsoft 365・Windows 環境で最初に取り組む価値が高い、代表的な設定は次のとおりです。いずれも、いま多くの企業がお使いのライセンスの範囲で始められるものです。
1. 多要素認証(MFA)を必須にする
パスワードだけの認証は、フィッシングで容易に突破されます。まずは管理者アカウント、次いで全ユーザーへ MFA を必須化することが、もっとも費用対効果の高い一手です。Microsoft も「管理者ロールを持つユーザーへの MFA 要求」を代表的なポリシー例として挙げています。
2. レガシ認証をブロックする
MFA に対応しない古い認証方式(レガシ認証)は、攻撃者に狙われる抜け道になります。条件付きアクセスで「レガシ認証プロトコルを使うサインインをブロックする」ことで、この入口を塞げます。
3. 準拠デバイスからのアクセスに限定する
Microsoft Intune で「OSが最新か」「暗号化されているか」「マルウェア対策が有効か」といった基準(コンプライアンスポリシー)を定め、その基準を満たした端末だけに業務データへのアクセスを許可します。これがゼロトラストの「エンドポイント」の柱にあたり、条件付きアクセスと組み合わせて効きます。
これらは、いきなり全社に強制すると業務が止まりかねません。条件付きアクセスには「レポート専用モード」があり、まず影響範囲を可視化してから段階的に強制へ移すのが定石です。
ライセンスの考え方|どのプランで、どこまでできるか
「ゼロトラストは高価なライセンスが必要では」と身構える必要はありません。中核となる条件付きアクセスは Microsoft Entra ID P1 で利用でき、これは Microsoft 365 E3/E5 や、中小企業向けの Microsoft 365 Business Premium にも含まれています。すでにこれらをお使いなら、追加費用なしで始められる場合が多いのです。
| 機能 | 必要なライセンス | 含まれる主なプラン(例) |
|---|---|---|
| 条件付きアクセス(MFA要求・デバイス条件・レガシ認証ブロックなど) | Microsoft Entra ID P1 | Microsoft 365 E3/E5、Business Premium、Enterprise Mobility + Security E3 |
| リスクベースの条件付きアクセス(サインインリスク・ユーザーリスクに応じた制御) | Microsoft Entra ID P2(ID Protection) | Microsoft 365 E5、Enterprise Mobility + Security E5、Business Premium のアドオン等 |
| セキュリティの既定値(Security Defaults) | 無料(すべてのお客様が利用可) | Microsoft Entra ID Free を含むすべて |
ポイントは、「まず持っているものを使い切る」ことです。まだ条件付きアクセスを使える P1 相当のライセンスがない場合でも、無料の「セキュリティの既定値」で基本的な MFA から着手できます。そのうえで、リスクの高いサインインを自動でブロックするなど一段進んだ制御が必要になれば、P2(ID Protection)を検討する——という順序が現実的です。
なお、正確なライセンスの範囲や含まれるプランは改定されることがあります。導入前には、Microsoft の公式情報および現在のご契約内容で確認することをおすすめします。この見極めは、弊社のような導入支援パートナーがお手伝いできる領域です。
中小企業のための、無理のない導入ステップ
ゼロトラストは「一大プロジェクト」ではなく、いまの環境の上に、小さく積み上げていく取り組みです。専任のセキュリティ部門がない企業でも、次の順序であれば無理なく進められます。
| ステップ | やること | 狙い |
|---|---|---|
| STEP 1 | 管理者と全ユーザーへ MFA を必須化 | もっとも狙われるパスワード認証の穴を塞ぐ。無料のセキュリティの既定値からでも着手できる |
| STEP 2 | レガシ認証をブロック | MFA を迂回できる古い入口を閉じる |
| STEP 3 | Intune で端末を管理し、準拠デバイスに限定 | 「エンドポイント」の柱を立て、素性の確かな端末だけに絞る |
| STEP 4 | Purview で重要データにラベル・DLP を適用 | 「データ」の柱。万一持ち出されても中身を守る |
| STEP 5 | リスクベースの制御・監視を強化 | ID Protection や Defender で、異常を自動で検知・対応する |
大切なのは、STEP 1・2 だけでも、セキュリティは目に見えて強くなるということです。完璧を目指して立ち止まるより、効果の大きいところから着実に一歩を踏み出すことが、ゼロトラストの現実的な進め方です。データ保護(STEP 4)を深く知りたい方は「Microsoft Purviewで情報漏洩と内部不正を止める」も併せてご覧ください。
弊社の支援|ゼロトラストを、いまの環境から始める
弊社は、お客様がいまお使いの Microsoft 365・Azure の環境を起点に、ゼロトラストのセキュリティ強化を、優先順位をつけて段階的に構築する支援をしています。
- いまのライセンスを使い切る設計
お客様のご契約(E3・E5・Business Premium 等)で「追加費用なしにできること」を洗い出し、そこから着手します。 - 業務を止めない段階導入
レポート専用モードで影響を可視化し、条件付きアクセスを段階的に強制へ移します。「厳しくしすぎて仕事が止まる」を避けます。 - 7つの柱を俯瞰した優先順位づけ
ID・エンドポイント・データ…と、どの柱から手を付ければ効果が大きいかを、お客様のリスクに合わせて設計します。 - 運用まで見据えた伴走
設定して終わりではなく、監視・見直しまでを含めて、無理なく続けられる形をご提案します。
「何から手を付ければよいか分からない」「E5 にすべきか迷っている」——そうしたお客様に対して、弊社はいまの環境でできることから、費用対効果の高い順にご提案することを大切にしています。詳しくは「セキュリティ強化支援(ゼロトラスト)」のサービスページもご覧ください。
よくあるご質問
こちらをクリックして「よくある質問」を表示
ゼロトラストとは何ですか?
「決して信頼せず、常に検証する」を合言葉に、あらゆるアクセス要求を信頼できないものとして扱い、その都度確かめてから許可するセキュリティの考え方です。社内ネットワークの内側かどうかで判断するのではなく、「誰が・どの端末で・どこから・どんなリスクの状態で」を要求のたびに継続的に検証します。Microsoftは、これを「明示的に検証する」「最小特権アクセスを使用する」「侵害を前提とする」の3原則で整理しています。
VPN があればゼロトラストは不要ですか?
VPN は「社内ネットワークの内側は安全」という境界防御の発想に立つ仕組みで、いったん内側に入った通信は信頼されがちです。しかし現代の攻撃は、IDの乗っ取りやフィッシングを使い、正規の利用者になりすまして入り込みます。この場合、VPN の内側にいること自体は安全の保証になりません。ゼロトラストは、ネットワークのどこにいるかに関わらず、アクセスのたびに本人・端末・リスクを検証するため、VPN だけでは防ぎにくい脅威に対応できます。
中小企業でもゼロトラストは実現できますか?
できます。ゼロトラストは大企業だけのものではありません。中核となる条件付きアクセスは Microsoft 365 Business Premium にも含まれており、多くの中小企業がすでにお使いのライセンスの範囲で始められます。まずは MFA の必須化とレガシ認証のブロックという、費用対効果の高い設定から着手し、段階的に端末管理やデータ保護へと広げていくのが現実的です。
条件付きアクセスを使うには、どのライセンスが必要ですか?
条件付きアクセスには Microsoft Entra ID P1 が必要で、これは Microsoft 365 E3/E5 や Business Premium、Enterprise Mobility + Security E3 に含まれています。サインインリスクやユーザーリスクに応じて自動制御する「リスクベースの条件付きアクセス」には、Entra ID P2(ID Protection)が必要です。また、ライセンスがなくても、無料の「セキュリティの既定値」で基本的な多要素認証から始めることができます。正確な範囲は改定されることがあるため、導入前に公式情報とご契約内容でご確認ください。
ゼロトラストは、何から始めればよいですか?
被害の起点になりやすい「アイデンティティ(ID)」の柱から始めるのが定石です。具体的には、管理者と全ユーザーへの多要素認証(MFA)の必須化、続いてレガシ認証のブロックです。この2つだけでも、セキュリティは目に見えて強くなります。そのうえで、Intune による端末管理、Purview によるデータ保護へと段階的に広げます。業務を止めないよう、条件付きアクセスのレポート専用モードで影響を可視化してから強制へ移すのがおすすめです。
ゼロトラストの導入や、いまお使いの Microsoft 365・Azure でどこから始めるべきかのご相談は、お問い合わせよりお気軽にご連絡ください。現在のご契約とご利用状況に合わせて、費用対効果の高い進め方をご提案します。無料でのご相談も承っています。
関連サービス・関連コラム
- 関連サービス:セキュリティ強化支援(ゼロトラスト)
- 関連コラム:Microsoft Purviewで情報漏洩と内部不正を止める
- 関連コラム:条件付きアクセス+MDCA によるファイルの持ち出し制御
- 関連コラム:Microsoft Entra エージェント ID
- Microsoft 365導入支援
まずは無料トライアルで、効果をご確認ください
「AIプライベート」は短期・低コストで試せます。帳票入力(AI-OCR)や電話受注(AI-Voice)の自動化、Azure/Microsoft 365・DXのご相談まで、お気軽にどうぞ。