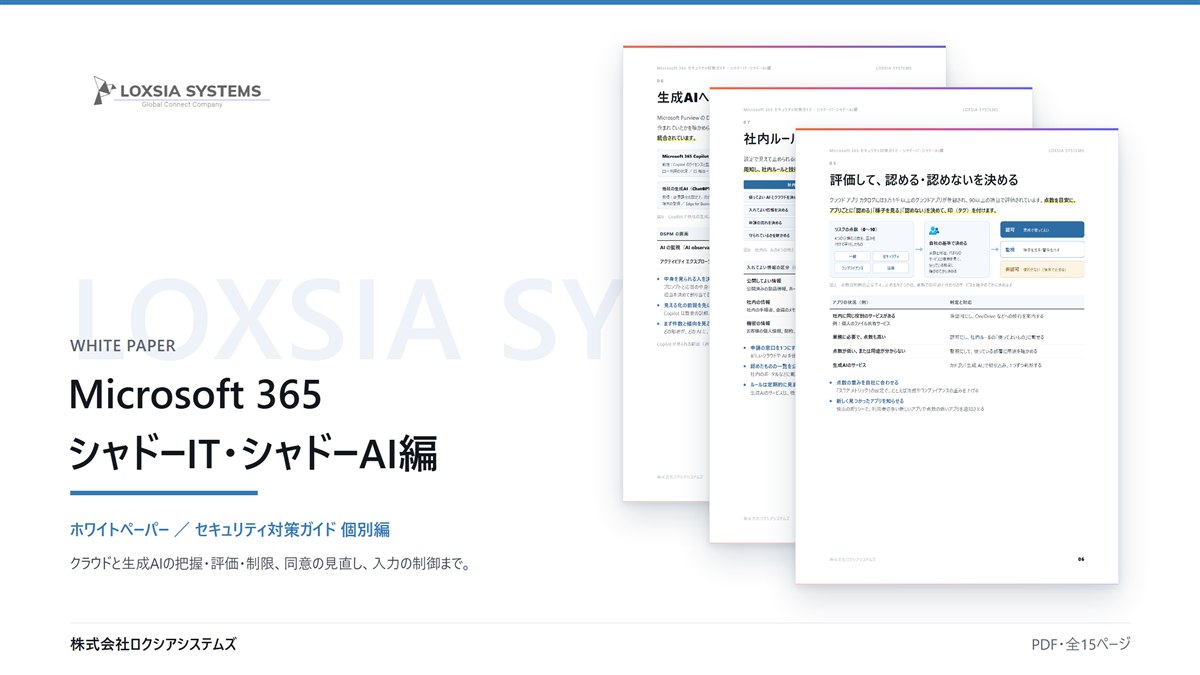
会社が認めていないクラウドと生成AIへの対策を、利用状況の把握とアプリの制限から、生成AIへの入力の見える化、社内ルールの作り方まで図解した個別編です。
こんなお悩みに
- 社員がどのクラウドや生成AIを使っているか分からない
- ChatGPT などに社内の情報が入力されていないか心配
- 外部アプリへの同意をどう管理すればよいか迷っている
- そもそもシャドーIT・シャドーAIへのセキュリティ対策として何をどう進めればよいか分からない
この資料の対象読者
- 社内で使われているクラウドや生成AIを把握し、使ってよいものと止めるものを整理したい情報システムご担当者
- 生成AIへの機密情報の入力を、Microsoft 365 の機能で見える化・制御したい方
- ご契約中のプラン(Business Premium・E3・E5 など)で、どこまで対策できるかを確かめたい方
この資料でわかること
- 情報が会社の外へ出ていく3つの経路と、プラン別にできること(把握・制限・生成AIの見える化)
- Cloud Discovery で使われているクラウドを把握し、認可・監視・非認可に分ける進め方
- Defender for Endpoint と連携して、認めていないアプリを端末で止める設定と前提(図解つき)
- ユーザーの同意の設定、管理者の同意のワークフロー、同意済みアプリの棚卸し
- Purview DSPM による生成AIの見える化、送信の制御、社内ルールの作り方、16項目のチェックリスト
資料ダウンロードフォーム
ダウンロードする資料:Microsoft 365 セキュリティ対策ガイド【シャドーIT・シャドーAI編】(ホワイトペーパー・PDF・全15ページ)
下記フォームにご記入・送信いただくと、ご入力のメールアドレス宛に本資料のダウンロードリンクをお送りします。
「社内で使われているクラウドの実態だけ確かめたい」「生成AIの社内ルールを、設定とあわせて整えたい」といったご相談も、無料で承ります。ご契約中のプランでできることを洗い出し、業務を止めない順番で対策を進めます。
関連資料
- Microsoft 365 セキュリティ対策ガイド(シリーズ)
- Microsoft 365 セキュリティ対策ガイド【概要編】
- Microsoft 365 セキュリティ対策ガイド【AI活用(Copilot)編】
- Microsoft 365 セキュリティ対策ガイド【データ保護編】
- 企業におけるAIエージェント活用の始め方(ホワイトペーパー)