Purview ネットワーク データ セキュリティとは|生成AIへの情報漏洩をネットワークで止める仕組みと落とし穴
Purview のネットワーク データ セキュリティは、ブラウザだけでなく、デスクトップアプリやアドインから生成AIへ送られる機密情報も、ネットワークの途中で検査して止められる機能です。
2026年9月に一般提供となり、使うには Purview E5 相当に加えて Entra Internet Access が必要です(Microsoft 365 E7 なら両方を含みます)。ただし、3MB を超える内容や画像に写した文字など、検査されずに通る通信もあるため、Endpoint DLP などと重ねて使う前提で設計します。
生成AIへの貼り付けを Endpoint DLP で止める、機密ラベルの付いたファイルのアップロードを防ぐ。ここまでは Microsoft Purview を使う方の多くが押さえている対策だと思います。一方で、生成AIのデスクトップアプリや Office のアドイン、API から送られる情報はブラウザを通らないため、こうした対策では見えませんでした。ネットワーク データ セキュリティは、Microsoft Entra Global Secure Access と連携して、この「ブラウザの外」を埋める機能です。
この記事では、次の順に解説し、最後に設定と導入の進め方をまとめます。
- 何ができるか:仕組みと、Endpoint DLP との守備範囲の違い
- 何が必要か:ライセンスと、TLS 検査などの前提
- どこに穴があるか:Microsoft Learn に明記されている「検査されずに通る条件」
目次
株式会社ロクシアシステムズは、福岡と東京を拠点に、全国のお客様へ Microsoft 365・Azure の導入支援と、AIの業務活用(AIプライベート)の支援を提供しているIT企業です。
ネットワーク データ セキュリティとは|何を検査し、何を止めるのか
ネットワーク データ セキュリティは、Purview の分類(機密情報の種類・秘密度ラベルなど)と DLP ポリシーを、ネットワークを流れる通信に当てはめる機能です。端末から外部のクラウドアプリへ送られる文章やファイルを途中で検査し、ポリシーに合えば記録(監査)するか、送信を止めます(ブロック)。
Microsoft Learn は、対象になるやり取りとして次のものを挙げています。
- ブラウザ・アプリ・アドインを通じた生成AIとのやり取り(ChatGPT、Gemini、Claude など)
- 会社が認めていないクラウドストレージへのアップロード(Dropbox、Box、Google ドライブなど)
- Gmail などの Web メールで送る本文や添付ファイル
- Google フォームなどのフォームへの入力、SNS への投稿
検査できる操作は、文章の送信、ファイルのアップロード、文章の受信、ファイルのダウンロードの4種類です。Global Secure Access と組み合わせた場合は4種類すべてに対応し、ポリシーの動作は「監査のみ」と「ブロック」の2つから選びます。
Microsoft は2026年7月に文章とプロンプトの検査をプレビューとして公開し、9月に一般提供としました。Microsoft Security のブログでは、人の操作に加えて、人に代わって動く AI エージェントの通信も対象になると説明しています(エージェントについては後の章で扱います)。
「Endpoint DLP や Edge の保護で足りるのでは?」
Purview をすでに使っている方がまず思うのは、「生成AIへの貼り付けは Endpoint DLP で止めているのに、なぜネットワークでも検査するのか」という疑問だと思います。答えは、それぞれの方式が検査できる場所が違うからです。
| 方式 | 検査する場所 | 主に守れる範囲 | 主な前提 |
|---|---|---|---|
| Endpoint DLP | 端末 | ブラウザ(Edge・Chrome・Firefox)から生成AIサイトへの貼り付けやアップロード。警告して上書きを許す動作も選べる | 端末を Purview に登録する |
| Edge のブラウザ データ セキュリティ | Microsoft Edge | Edge から生成AIへ送るプロンプト | Edge を使う |
| ネットワーク データ セキュリティ | ネットワーク(Global Secure Access) | ブラウザに加えて、デスクトップアプリ・アドイン・API からの送信 | Entra Internet Access、TLS 検査、Global Secure Access クライアント |
Endpoint DLP とブラウザ データ セキュリティは、ブラウザでの操作を前提にしています。生成AIのデスクトップアプリや、Office のアドイン、社内ツールから API で送る通信は、ブラウザを通りません。ネットワーク データ セキュリティは、この「ブラウザの外」を埋めるための方式です。
一方で、ネットワークの方式で選べる動作は監査とブロックだけで、Endpoint DLP のように警告して利用者の判断で続行させることはできません。また後で述べるとおり、検査できない通信もあります。置き換えではなく、Endpoint DLP と重ねて使うものと考えるのが妥当です。
仕組み|Global Secure Access と Purview の役割分担
Global Secure Access は、Microsoft のセキュリティ サービス エッジ(SSE)で、インターネット向けの通信を扱うのが Microsoft Entra Internet Access です。端末に入れた Global Secure Access クライアントが通信を Microsoft のネットワークへ送り、そこで TLS の暗号を解いて中身を見られる状態にします。
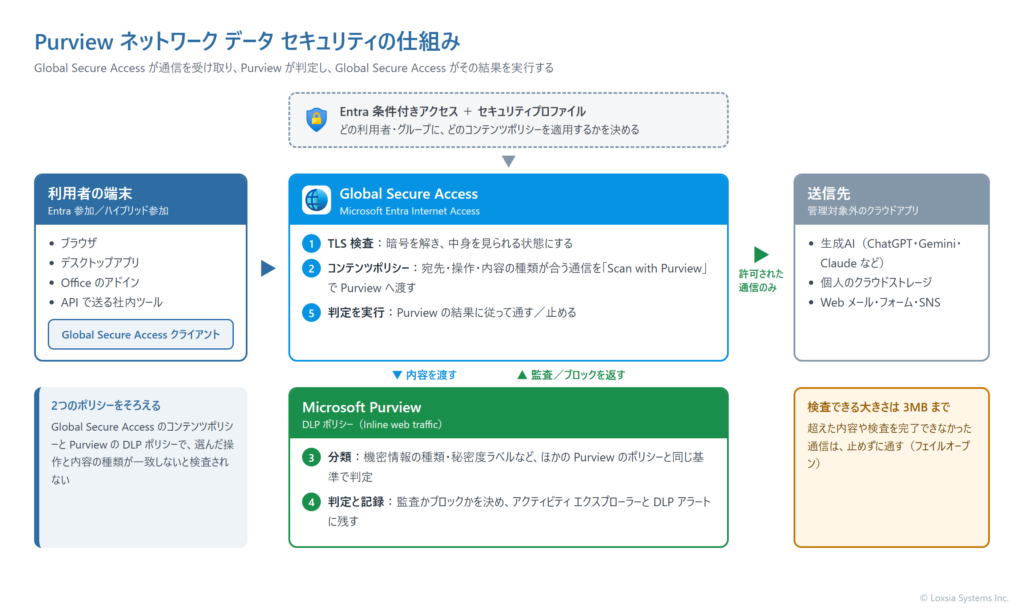
役割は次のように分かれています。
- Global Secure Access:通信を受け取り、コンテンツポリシーで「どの宛先への、どの種類の内容を Purview に見せるか」を決める。Purview の判定を受けて、実際に通すか止めるかを実行する
- Purview:渡された内容を分類し、DLP ポリシーに照らして監査かブロックかを判定する。結果はアクティビティ エクスプローラーと DLP のアラートに残る
- 条件付きアクセス:どの利用者・グループにどのセキュリティプロファイル(コンテンツポリシーの束)を適用するかを決める
判定の基準は、Purview のほかのポリシーで使っている機密情報の種類や秘密度ラベルと同じです。メールや SharePoint の DLP で整えてきた分類を、そのままネットワークにも広げられる点がこの方式の利点です。
使うために必要なもの|ライセンスと前提
ライセンス:E5 だけでは使えない
Global Secure Access と組み合わせる場合、Microsoft Learn は次のどちらかのライセンスが必要としています。
- Microsoft 365 E7 のユーザー単位のライセンス
- Purview E5(または同等)のユーザー単位のライセンスと、Entra Internet Access(または同等)のライセンスの組み合わせ
Entra Internet Access は Microsoft Entra Suite に含まれ、単体でも購入できます。Microsoft 365 E5 には Purview の機能は含まれますが Entra Internet Access は含まれないため、E5 だけでは使えません。E7 との関係はMicrosoft 365 E7とはで解説しています。
なお、他社の SASE やセキュアブラウザと連携する場合は、Purview の従量課金(リクエスト単位)の設定が必要です。Global Secure Access と連携する場合、従量課金の設定は必要ありません。
前提:TLS 検査と端末の準備
ライセンスとは別に、次の準備が要ります。
- TLS 検査:暗号化された通信の中身を見るため、Global Secure Access に TLS 検査のポリシーを設定し、検査に使う証明書のルートを端末に信頼させる(Intune で配布できる)
- Global Secure Access クライアント:Windows または macOS の端末に入れ、インターネット向けの転送プロファイルを有効にする
- 端末の参加:Microsoft Entra 参加、またはハイブリッド参加の端末であること
- QUIC の扱い:UDP の通信(QUIC)は対象外のため、送信先 UDP 443 を Windows ファイアウォールでブロックし、TCP に切り替えさせることが推奨されている
TLS 検査は、利用者の通信の暗号を解いて中身を見る仕組みです。Microsoft Learn も、有効にする前に社内で方針を定めて利用者に周知するよう求めています。教育・金融・行政・医療のカテゴリは既定で検査から外す推奨ルールが作られるので、どこまで検査するかを就業規則や情報セキュリティ規程と合わせて決めておく必要があります。
検査されずに通る通信と、逆に止まる通信
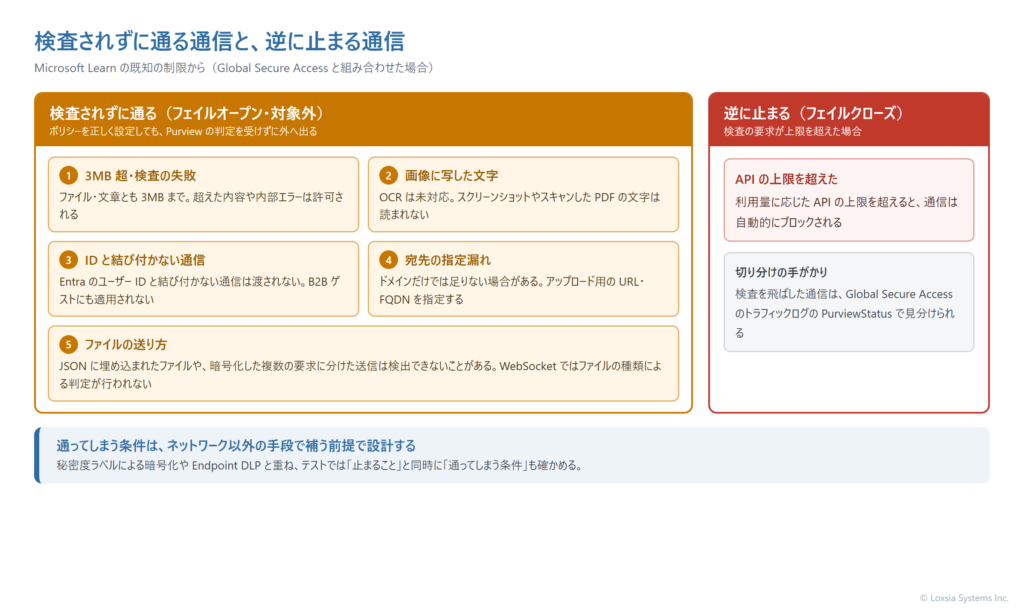
ここがこの記事でもっとも伝えたい点です。Microsoft Learn の既知の制限には、ポリシーを正しく設定しても検査されずに通る条件が並んでいます。設計の段階で、どれを受け入れ、どれを別の手段で補うかを決めておく必要があります。
1. 3MB を超える内容と、検査を完了できなかった通信
Global Secure Access から Purview に渡して検査できる大きさは、ファイル・文章とも3MB までです。大きすぎて検査できない場合や内部エラーの場合、通信は許可されます(フェイルオープン)。検査を飛ばした通信は、トラフィックログの PurviewStatus で見分けられます。
機密情報の多い資料ほどページ数が多く、3MB は珍しい大きさではありません。大きなファイルの持ち出しは、秘密度ラベルによる暗号化や Endpoint DLP など、ネットワーク以外の手段で抑える前提で設計します。
2. 画像に写した機密情報
Purview に送られる通信には、現時点で OCR が使われません。画面のスクリーンショットや、スキャンした PDF に写った機密情報は、文字として読まれないため判定の対象になりません。生成AIに画像を貼り付けて読ませる使い方が広がっている今、見落としやすい点です。
3. Entra のユーザー ID と結び付かない通信
Purview に送られるのは、Entra のユーザー ID と結び付く通信だけです。ID と結び付けられない通信は検査に回りません。また Purview のネットワーク データ セキュリティのポリシーは、B2B のゲスト利用者には適用されません。協力会社の方にゲストとして端末を使ってもらう運用では、この点を前提にします。
4. 宛先の指定漏れ
コンテンツポリシーの宛先に、アプリのドメインだけを入れても十分とは限りません。Web アプリは、画面のドメインとは別の URL や FQDN でファイルを受け取ることがあります。Microsoft Learn の ChatGPT の例では、chatgpt.com だけを追加せず、アップロード用の URL 2つと、ファイルを受け取る別ドメインの FQDN 1つを追加するよう案内しています。
アプリの仕様が変われば、アップロード先の URL も変わり得ます。宛先は一度登録して終わりではなく、テストを定期的に繰り返して確かめる対象です。宛先には Web のカテゴリも指定できますが、その場合は Web コンテンツ フィルタリングのポリシーも別に設定しておく必要があります。
5. ファイルの送り方によっては検出されない
ファイルとして検出できるのは、通信の本文にそのまま、または multipart 形式で載せて送られる場合に限られます。アプリが JSON の中にファイルを埋め込んで送る場合や、暗号化した複数の要求に分けて送る場合は、検査できないことがあります。WebSocket の通信では、ファイルの種類による判定は行われません(文章の判定は行われます)。
Purview の Learn も、一部の生成AIアプリは内容をエンコードして動的な宛先に送ることがあり、ポリシーの効き方に影響すると注意しています。
逆に、止まる側に倒れる場合
検査の要求は、利用量に応じた API の上限の対象です。上限を超えた場合、通信は自動的にブロックされます(フェイルクローズ)。検査を完了できないときは通すのに、上限を超えたときは止める、という逆の動きが同じ仕組みの中にあります。業務の繁忙期に「急に生成AIが使えない」という問い合わせが来たときの切り分けに、知っておくと役立ちます。
設定の流れ|2つのポリシーをそろえる
設定は、Entra 管理センターと Purview ポータルの両方で行います。片方だけでは動かず、2つのポリシーで選んだ内容をそろえる必要があるのが、この方式で一番つまずきやすい点です。
| 順 | 画面 | 行うこと |
|---|---|---|
| 1 | Entra 管理センター | インターネット向けの転送プロファイルを有効にし、TLS 検査のポリシーを設定する。端末にクライアントを入れ、通信が Global Secure Access を通ることを確かめる |
| 2 | Entra 管理センター | コンテンツポリシーを作り、ルールの動作に「Scan with Purview」を選ぶ。検査する操作・ファイルの種類・文章の種類と、宛先(URL・FQDN)を指定する |
| 3 | Entra 管理センター | コンテンツポリシーをセキュリティプロファイルに結び付け、条件付きアクセスで対象の利用者に適用する |
| 4 | Purview ポータル | DLP ポリシーを「Inline web traffic」で作る。対象のクラウドアプリ(例:管理対象外のすべての AI アプリ)を選び、適用先として「ネットワークと他社のセキュアブラウザ」を有効にする |
| 5 | Purview ポータル | ルールで機密情報の種類や秘密度ラベルを条件にし、「ブラウザとネットワークの操作を制限」で操作ごとに監査かブロックを選ぶ |
手順2で選んだ操作と内容の種類と、手順5で選んだ操作がそろっていないと、検査も判定も行われません。たとえば文章の送信を止めたいなら、Global Secure Access 側で文章の種類を、Purview 側で文章の送信の操作を、両方とも選んでおきます。
Microsoft Learn は、連携を設定してからポリシーが行き渡り最初のデータが出るまで最大24時間かかるとしています。設定直後のテストで止まらなくても、すぐに設定の誤りとは限りません。
認めている生成AIまで止めないために
管理対象外のアプリを対象にしたポリシーは、個人向けと法人向けで同じ URL を使うアプリの場合、両方の通信を拾うことがあります。Learn は ChatGPT の個人向けと法人向けを例に挙げています。法人契約の生成AIを業務で認めている会社では、そちらの利用まで止めてしまわないか、監査の段階で確かめておきます。
同じアプリがカタログに別名で複数登録されている場合(例:QwenAI と Qwen Chat)は、すべてを対象に含めないと抜けが出ます。
AIエージェントの通信も対象になるのか
Microsoft は、今回の一般提供で、人に代わって動く AI エージェントの通信も対象になると発表しています。Global Secure Access のコンテンツポリシーのルールには「セッションの種類」という条件があり、「Agent」を選ぶとエージェントの通信と判定されたものだけを対象にできます。指定しなければ、人とエージェントの両方に適用されます。
Copilot Studio で作ったエージェントの通信を Global Secure Access で制御するには、Power Platform 管理センターで対象の環境に「Global Secure Access for Agents」を有効にします。この機能には Microsoft Agent 365 のライセンスが必要です。主な制限は次のとおりです。
- 適用できるのはベースライン プロファイルだけで、条件付きアクセスで利用者ごとに分けることはできない
- エージェントが使う大規模言語モデルへの要求や、Web 検索、Dataverse・Azure SQL のナレッジへの要求は対象外
- 対応しているのは一部のコネクタに限られ、他社の DLP との連携は使えない
エージェントの通信を止められるのは、外部へ出ていく通信のうち対応しているものに限られます。エージェントに与える権限そのものの設計はAIエージェントに「権限」をどう与え、統制するかで解説しています。
導入の進め方|監査から始めてブロックへ
いきなりブロックから始めると、認めている業務まで止めてしまうおそれがあります。弊社では、次の順に段階を踏む進め方をお勧めしています。
- 可視化:Purview の DSPM の推奨から、ネットワーク経由で AI に共有された機密情報を検出するポリシー(ワンクリックで作れる収集ポリシー)を作り、誰がどのアプリに何を送っているかを把握する
- 監査:DLP ポリシーを監査のみ、またはシミュレーションモードで動かし、意図しない通信を拾っていないかを確かめる。アクティビティ エクスプローラーでは「適用場所」をネットワークに絞って見られる
- テスト:機密情報を含む試験用の文章とファイルで、対象のアプリごとに止まることを確かめる。3MB を超えるファイルや画像など、通ってしまう条件も確かめておく
- ブロック:部署を絞って有効にし、アラートの通知先を決めてから全社に広げる
止めるだけでは、利用者は別の手段を探します。会社として認めた生成AIの受け皿を用意し、そちらへ誘導することとセットで進めるのが現実的です。この考え方は増える社内『シャドーAI』を統制するで解説しています。
この記事の要点
何ができるか
- ブラウザ・デスクトップアプリ・アドイン・API から外部へ送られる文章とファイルを、Purview の分類でネットワーク上で検査し、監査またはブロックする
- Endpoint DLP の置き換えではなく、ブラウザの外を埋める方式として重ねて使う
何が必要か
- E7、または Purview E5 相当と Entra Internet Access の組み合わせ(E5 だけでは使えない)
- TLS 検査、Global Secure Access クライアント、Entra 参加の端末、利用者への周知
どこに穴があるか
- 3MB 超・検査の失敗はそのまま通り、画像の文字は読まれない
- ID と結び付かない通信、B2B ゲスト、宛先の指定漏れ、JSON に埋め込まれたファイルは検査されない
- Global Secure Access と Purview の2つのポリシーで選んだ内容がそろっていないと動かない
弊社の支援
弊社は、Microsoft 365 の情報保護と Entra ID の設計を軸に、生成AIを安全に使うための環境づくりを支援しています。ネットワーク データ セキュリティは、Purview の分類、Entra の条件付きアクセス、Global Secure Access の TLS 検査がそろって初めて動く機能で、どれか1つの設定だけでは効果が出ません。
弊社では、ライセンス構成の確認から、機密情報の種類と秘密度ラベルの整理、TLS 検査の範囲と利用者への周知、監査からブロックへの段階的な展開まで、お客様の環境に合わせて進め方をご提案します。Purview 全体の考え方はMicrosoft Purviewで情報漏洩と内部不正を止めるもあわせてご覧ください。
よくあるご質問
こちらをクリックして「よくある質問」を表示
Microsoft 365 E5 を契約していれば使えますか?
E5 だけでは使えません。Global Secure Access と組み合わせる場合、Microsoft 365 E7、または Purview E5 相当と Entra Internet Access の組み合わせが必要です。Entra Internet Access は Microsoft Entra Suite に含まれ、単体でも購入できます。
Endpoint DLP を使っていれば不要ですか?
守れる範囲が違います。Endpoint DLP はブラウザでの貼り付けやアップロードが中心で、生成AIのデスクトップアプリやアドイン、API からの送信はネットワーク データ セキュリティで補います。一方、ネットワークの方式は3MB を超える内容や画像の文字を検査できないため、両方を重ねて使うのが妥当です。
TLS 検査を有効にしないと使えませんか?
はい。暗号化された通信の中身を検査するため、TLS 検査のポリシーと、検査に使う証明書のルートを端末に信頼させる設定が前提です。利用者の通信の中身を見る仕組みなので、有効にする前に社内の方針を定め、利用者へ周知してください。
大きなファイルや画像は止められますか?
Global Secure Access から Purview に渡して検査できるのは3MB までで、それを超える内容や検査を完了できなかった通信は許可されます。また現時点では OCR が使われないため、画像に写った文字は判定されません。秘密度ラベルによる暗号化など、別の手段と組み合わせて設計してください。
会社で契約している生成AIまで止まってしまいませんか?
個人向けと法人向けで同じ URL を使うアプリでは、管理対象外のアプリを対象にしたポリシーが両方の通信を拾うことがあると、Microsoft Learn は説明しています。監査のみやシミュレーションモードで動かし、認めている利用が対象に入っていないかを確かめてからブロックに切り替えてください。
設定したのに止まらないときは、どこを確認すればよいですか?
まず、Global Secure Access のコンテンツポリシーと Purview の DLP ポリシーで、選んだ操作と内容の種類がそろっているかを確認します。次に、宛先にアップロード用の URL が入っているか、トラフィックログの PurviewStatus で検査が飛ばされていないかを見ます。設定から最初のデータが出るまで最大24時間かかる点にも注意してください。
生成AIの利用を広げたいが、機密情報の持ち出しをどこまで技術で止められるか分からない、というご相談を承っています。現在のライセンスと端末の管理状況をお聞かせいただければ、Endpoint DLP とネットワーク データ セキュリティの組み合わせ方から、段階的な展開の手順まで、進め方をご提案します。お問い合わせよりお気軽にご相談ください。
関連サービス・関連コラム
- クラウド導入支援(Microsoft 365)|安全で生産性の高い働き方の基盤を構築
- セキュリティ強化支援(ゼロトラスト)
- Microsoft 365 E7とは|E5との違い・Agent 365と「E5で足りるか」の判断基準
- Microsoft Purviewで情報漏洩と内部不正を止める|秘密度ラベル・DLP・内部リスク管理の実務
- 増える社内『シャドーAI』を統制する|Purview・Defenderで見える化し、安全な受け皿に集める
- Purviewの保護ポリシーにEntra ID条件付きアクセス+MDCAを組み合わせたファイルの持ち出し制御
- AIエージェントに「権限」をどう与え、統制するか|Entra Agent IDとCopilot Studioの権限モデル
- ゼロトラストとは|中小企業がMicrosoft 365で始めるセキュリティ
- シャドーAIの実態をつかむ|Purview DSPM for AIで「監査」から「遮断」へ進める手順
まずは無料トライアルで、効果をご確認ください
「AIプライベート」は短期・低コストで試せます。帳票入力(AI-OCR)・電話対応(AI-Voice)・計画づくり(AI-Enhance)の自動化から、クラウド(Azure・Microsoft 365)・DXのご相談まで、お気軽にどうぞ。