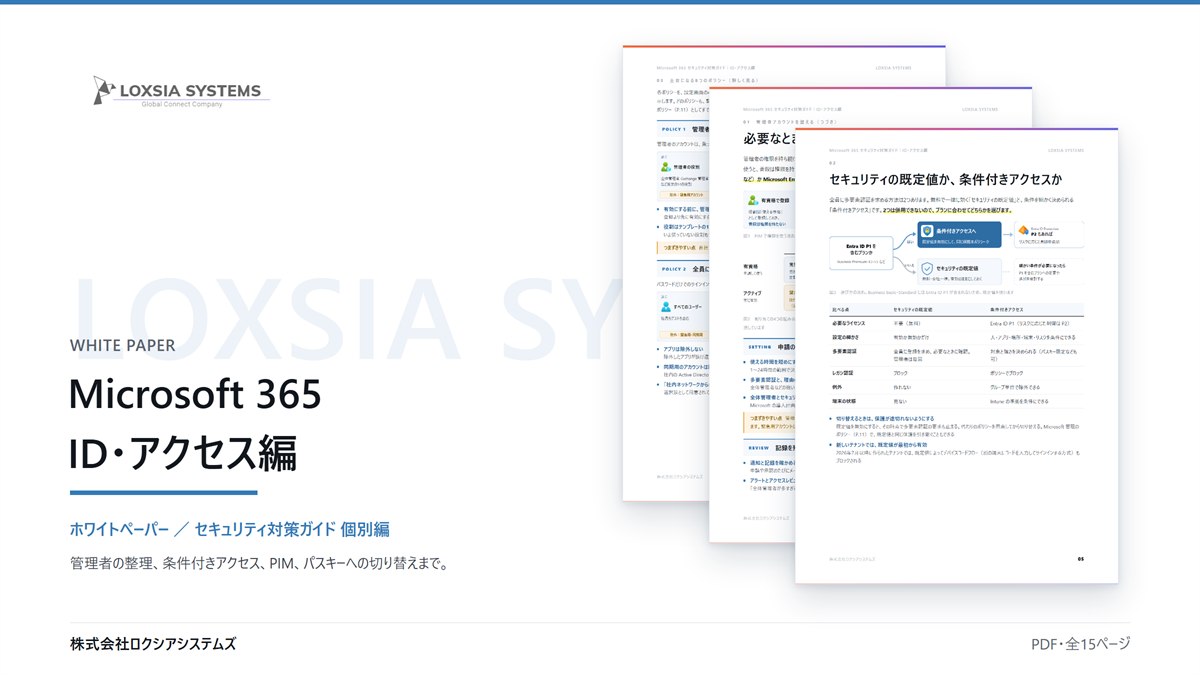
Microsoft Entra ID のセキュリティ設定を、管理者アカウントの整理から、条件付きアクセスの8つの基本ポリシー、PIM、パスキーへの切り替えまで図解した個別編です。
こんなお悩みに
- 管理者が増えすぎている
- 多要素認証が一部の社員だけ
- 条件付きアクセスをどう組めばよいか分からない
- そもそもID・サインインのセキュリティ対策として何をどう進めればよいか分からない
この資料の対象読者
- Microsoft 365 の管理者アカウントや多要素認証の設定を見直したい情報システムご担当者
- セキュリティの既定値と条件付きアクセスのどちらを使うべきか迷っている方
- SMS・音声による認証の廃止に向けて、パスキーへの移行を計画したい方
この資料でわかること
- 緊急用アカウントの作り方と、全体管理者を絞って役割を分ける方法
- 必要なときだけ権限を付ける PIM の使い方と、割り当ての使い分け
- セキュリティの既定値と条件付きアクセスの選び方(プラン別)
- 条件付きアクセスの土台になる8つのポリシーと、それぞれの設定(図解つき)
- 業務を止めずに適用する進め方、SMS・音声からパスキーへの切り替え、19項目のチェックリスト
資料ダウンロードフォーム
ダウンロードする資料:Microsoft 365 セキュリティ対策ガイド【ID・アクセス編】(ホワイトペーパー・PDF・全15ページ)
下記フォームにご記入・送信いただくと、ご入力のメールアドレス宛に本資料のダウンロードリンクをお送りします。
「管理者アカウントの棚卸しだけ」「条件付きアクセスの設計を見てほしい」といったご相談も、無料で承ります。ご契約中のプランでできることを洗い出し、業務を止めない順番で設定を進めます。