Microsoft 365の多要素認証を見直す|SMS・音声の廃止に備えた、パスキーへの移行手順
多要素認証を Microsoft Authenticator に移し終えた組織でも、パスワードのリセットに SMS や電話を使っている利用者は、2027年2月1日を過ぎると、Microsoft が提供する SMS・音声ではリセットできなくなります。
Microsoft Entra ID は、Microsoft が提供する SMS・音声による認証を2027年2月1日に廃止し、パスキーを既定の認証方式にします。9月1日からは、SMS・音声が有効な利用者にパスキーが自動で有効になり、登録を促す画面が出始めています。
多要素認証そのものは整えている組織が多いと思います。それでも Microsoft の公開情報を読むと、見落としやすい点が残ります。
- 廃止の対象は、サインイン時の多要素認証だけでなく、セルフサービスのパスワードリセットにも及ぶ
- 9月1日の自動有効化では、利用者は、個人の Apple や Google のアカウントに同期されるパスキーも含め、すべての種類のパスキーを許す設定に入る
- 廃止後にサインインを止められるのは SMS・音声しか持たない利用者だけで、ほかの方法も持つ利用者は、予備にしていた SMS が気づかないうちに使えなくなる
この記事では、廃止の日程と対象、認証方式の強さの違い、利用者ごとの方式の選び方、パスキーへの移行の手順を、Microsoft Learn の公開情報をもとに解説します。
株式会社ロクシアシステムズは、福岡と東京を拠点に、全国のお客様へ Microsoft 365・Azure の導入支援と、AIの業務活用(AIプライベート)の支援を提供しているIT企業です。
SMS・音声の廃止で何が変わるか
Microsoft は2026年7月、Entra ID でパスキーを既定の認証方式にし、Microsoft が提供する SMS・音声による認証を廃止すると発表しました。理由として、SMS・音声はフィッシングやアカウントの乗っ取りに対する防御が、パスキーより大きく劣ることを挙げています。
| 日付 | 起きること | 対象 |
|---|---|---|
| 2026年9月1日 | パスキーが自動で有効になり、次に多要素認証をした後で、パスキーの登録を促す画面が出る(既定では何度でも後回しにできる) | SMS・音声が有効な利用者(順次展開) |
| 2026年10月30日(予定) | Microsoft Security Store を通じて、外部の電話事業者を設定できるようになる | SMS・音声を続ける必要がある組織 |
| 2027年2月1日 | Microsoft が提供する SMS・音声による認証が廃止される | 全体管理者と外部ユーザーを除く全員(社内のゲストを含む) |
| 2027年7月1日 | 同上 | 全体管理者と外部ユーザー |
廃止の日を過ぎると、多要素認証の方法が SMS・音声だけの利用者は、サインインの途中でパスキーの登録を求められます。この画面は後回しにできず、登録を終えるまで先へ進めません。Microsoft は、この動作から除外する方法はないと明記しています。
パスワードのリセットも対象になる
見落としやすいのが、セルフサービスのパスワードリセット(SSPR)です。Microsoft は、SMS・音声の廃止は SSPR を含む Entra 全体に及ぶとしています。多要素認証を Authenticator に移していても、リセットの方法として SMS や電話を登録している利用者は、廃止後はその方法でリセットできません。
2025年9月30日以降、SSPR で使う方法も、多要素認証と同じ認証方法ポリシーで管理されています。サインインの方法とリセットの方法を、同じ画面でまとめて見直せます。
外部の電話事業者でSMSを続ければよいのか
SMS をやめられない利用者がいる組織が最初に考えるのは、SMS を続ける方法でしょう。Microsoft は、Microsoft Security Store を通じて電話事業者と直接契約すれば、廃止後も SMS・音声を使えるようにしています。設定は10月30日からできるようになる予定です。
ただし、Microsoft はこの方法を、規制や業務上の理由で電話による認証が必要な組織のための手段と位置付けています。電話事業者との契約が別に必要になりますし、SMS がフィッシングに弱いことも変わりません。
Microsoft の推奨は、できる限りすべての利用者をパスキーへ移し、電話事業者は本当に必要な利用者に限ることです。使う場合も、廃止日より前に設定し、対象の利用者を移しておく必要があります。Message Center の案内では、2月1日の少なくとも4週間前までに設定するよう勧めています。
自動有効化を一時的に止める方法
9月1日からの自動有効化と登録の促しは、Microsoft Graph で認証方法ポリシーの passkeyDynamicMigration を true にすると、2027年2月1日まで止められます。電話事業者の準備や、別の方法への移行を先に進めたい組織のための猶予です。廃止そのものは止められません。
認証方式の強さを比べる
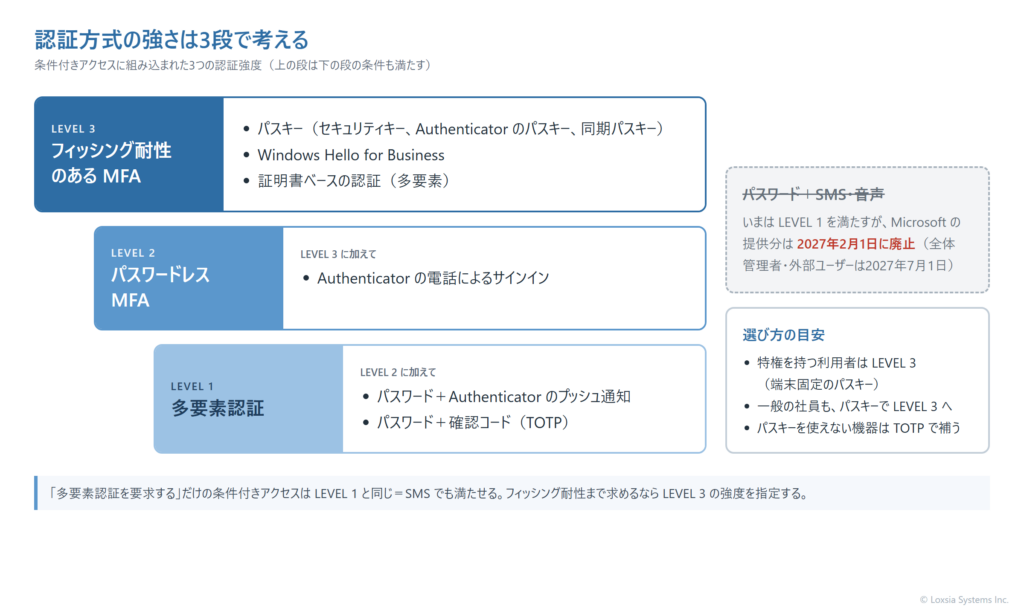
Microsoft Entra ID の条件付きアクセスには、認証方式の組み合わせを強さで分けた「認証強度」が3つ組み込まれています。方式を選ぶときは、この3段で考えると整理しやすくなります。
| 方式 | 多要素認証 | パスワードレス | フィッシング耐性 | 補足 |
|---|---|---|---|---|
| パスキー(セキュリティキー、Authenticator のパスキー、同期パスキー) | 〇 | 〇 | 〇 | Microsoft が既定にする方式 |
| Windows Hello for Business | 〇 | 〇 | 〇 | Windows のサインインと一体 |
| 証明書ベースの認証(多要素) | 〇 | 〇 | 〇 | 証明書の発行と管理が必要 |
| Authenticator の電話によるサインイン | 〇 | 〇 | ✕ | パスワードは不要 |
| パスワード+Authenticator のプッシュ通知、確認コード(TOTP) | 〇 | ✕ | ✕ | 廃止の対象外 |
| パスワード+SMS・音声 | 〇 | ✕ | ✕ | Microsoft の提供分は2027年2月1日に廃止 |
表のとおり、SMS・音声はいまも「多要素認証」の強度を満たします。条件付きアクセスで「多要素認証を要求する」にしているだけなら、SMS でも条件を満たせてしまいます。フィッシングに強い方式を求めたい利用者には、「フィッシング耐性のある MFA」の強度を指定します。
Authenticator の確認コード(TOTP)は、2027年2月1日以降も使えます。パスキーを使えない機器が残る場合の代わりになりますが、フィッシング耐性はなく、「フィッシング耐性のある MFA」の強度は満たしません。
端末固定のパスキーと同期パスキー
パスキーには2つの種類があります。端末固定のパスキーは、Authenticator やセキュリティキーのように、1台の機器の中に秘密鍵が保存され、外に出ません。同期パスキーは、Apple の iCloud キーチェーンや Google パスワード マネージャーに保存され、利用者の複数の機器で使えます。
どちらもフィッシングに強い方式ですが、同期パスキーは「構成証明(attestation)」に対応していません。どのメーカーのどの機器で作られたかを Entra ID が確かめられないため、Microsoft は、構成証明のない他の認証器と同じ扱いにするよう案内しています。
利用者ごとに方式を選ぶ
パスキーの設定は、「パスキー プロファイル」でグループごとに分けられます。プロファイルでは、許すパスキーの種類(端末固定・同期)、構成証明を必須にするか、特定の機種だけを許すか(AAGUID による指定)を決めます。既定のプロファイルを含めて、3つまで作れます。
| 利用者 | 主な方式 | プロファイルの考え方 |
|---|---|---|
| 全体管理者など、特権を持つ利用者 | セキュリティキー、Authenticator のパスキー | 端末固定だけを許し、構成証明を必須にする |
| 一般の社員 | Authenticator のパスキー、Windows Hello for Business、同期パスキー | 端末固定と同期の両方を許す |
| 会社のスマートフォンを持たない現場の社員 | セキュリティキー | 端末固定を許し、必要に応じて配布する機種に限る |
| ゲスト(社外の利用者) | パスキー以外の方法 | 現時点では、ゲストはパスキーを登録できない |
全体管理者の廃止日は2027年7月1日と遅く設定されていますが、後回しにしてよいわけではありません。乗っ取られたときの被害が最も大きい利用者なので、最初にフィッシング耐性のある方式へ移し、条件付きアクセスでその強度を求めます。
自動有効化で入るプロファイルに注意する
9月1日の自動有効化では、対象の利用者は、すべての種類のパスキーを許すプロファイルに入ります。管理者には端末固定のパスキーだけを使わせたい場合は、管理者用のプロファイルを自分で作って割り当てる必要があります。
パスキー プロファイルの利用は、一度有効にすると元に戻せません。また、許す機種の一覧から後で外した機種は、登録済みのパスキーでもサインインに使えなくなります。プロファイルの分け方は、登録が広がる前に決めておくのが安全です。
パスキーへの移行の手順
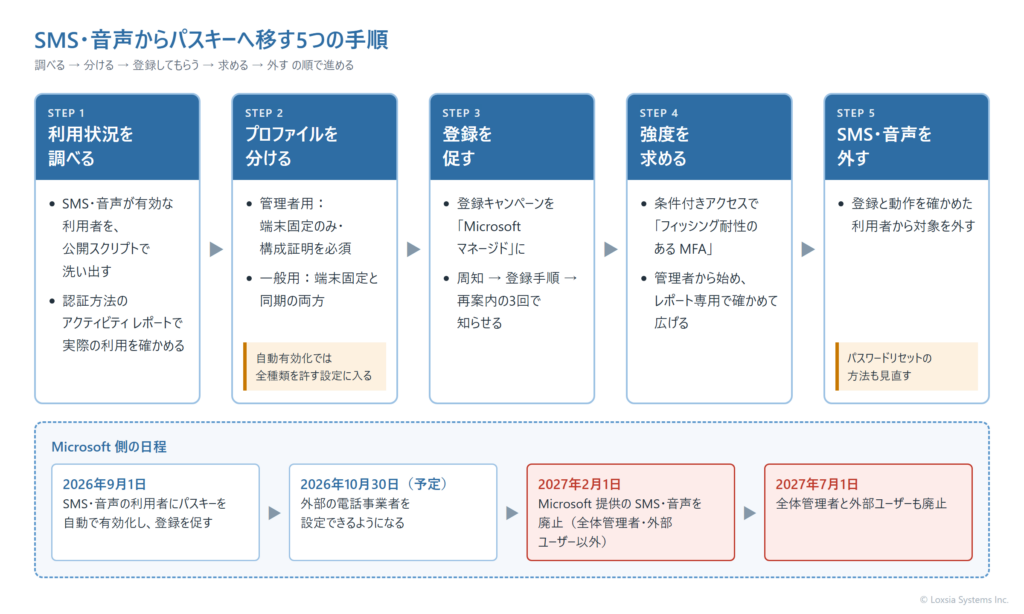
ここまでの内容を、作業の順番にまとめます。いきなり全員に強度を求めると、パスキーを登録していない利用者がサインインできなくなるため、調べる・登録してもらう・求める・外す、の順で進めます。
SMS・音声からパスキーへ移す手順
- SMS・音声が有効な利用者を、Microsoft が GitHub で公開している PowerShell スクリプトで洗い出し、認証方法のアクティビティ レポートで実際に使われている方法も確かめる
- パスキー プロファイルを、管理者用(端末固定・構成証明あり)と一般用に分けて、グループに割り当てる
- [Entra ID]>[認証方法]>[登録キャンペーン]で状態を「Microsoft マネージド」にし、対象のグループに登録を促す
- 条件付きアクセスで、管理者から「フィッシング耐性のある MFA」の強度を求め、レポート専用で影響を確かめてから対象を広げる
- パスキーの登録と動作を確かめた利用者から、SMS・音声の対象を外す。パスワードリセットの方法も確かめる
- 利用者には、廃止の周知、機器ごとの登録手順、未登録の人への再案内の3回に分けて知らせる
条件付きアクセスには Microsoft Entra ID P1 が必要です(Microsoft 365 Business Premium・E3・E5 に含まれます)。ポリシーが増えて除外漏れが心配な場合は、条件付きアクセスをポリシープランで整理するで解説している方法も参考になります。
弊社の支援
弊社は、Microsoft 365 の導入とセキュリティ設定を支援しています。パスキーへの移行で時間がかかるのは、設定の操作よりも、利用者を分けて方式を決め、登録の案内と問い合わせへの対応を回していく作業です。
SMS・音声の利用状況の調査から、パスキー プロファイルの設計、登録キャンペーンと利用者への案内、条件付きアクセスでの強度の適用までをご一緒に進めます。ID 以外も含めたセキュリティ対策の全体像は、ゼロトラストとはで解説しています。
資料のご案内
Microsoft 365 セキュリティ対策ガイド【ID・アクセス編】
管理者アカウントの持ち方と条件付きアクセスの土台、SMS・音声からパスキーへの移行をまとめています。
よくあるご質問
こちらをクリックして「よくある質問」を表示
パスキーを使うのに、追加のライセンスは必要ですか?
不要です。パスキーは Microsoft Entra ID Free を含むすべてのエディションで使えます。ただし、条件付きアクセスで「フィッシング耐性のある MFA」などの強度を求めるには、Microsoft Entra ID P1 が必要です。
廃止の日に、利用者がサインインできなくなることはありますか?
締め出されることはありません。多要素認証の方法が SMS・音声だけの利用者は、サインインの途中でパスキーの登録を求められ、登録を終えるまで先へ進めなくなります。Authenticator などほかの方法を持つ利用者は、その方法でサインインします。
Authenticator のプッシュ通知や確認コードは、今後も使えますか?
今回の廃止の対象は、Microsoft が提供する SMS・音声です。確認コード(TOTP)は、2027年2月1日以降も使えると明記されています。ただし、どちらもフィッシング耐性はないため、重要な利用者にはパスキーへの移行を勧めます。
パスキーの登録を促す画面を、しばらく止めることはできますか?
Microsoft Graph で認証方法ポリシーの設定を変えると、9月1日からの自動有効化と登録の促しを、2027年2月1日まで一時的に止められます。廃止日以降の登録の要求は止められないため、移行の準備期間として使います。
自社に影響を受ける利用者がいるかは、どう確かめますか?
Microsoft が GitHub で公開している PowerShell スクリプトで、SMS・音声が有効な利用者を調べられます。実行には、グローバル閲覧者、認証ポリシー管理者、セキュリティ閲覧者のいずれかのロールが必要です。結果が0でなければ、廃止の影響を受けます。
同期パスキーを許しても大丈夫ですか?
同期パスキーもフィッシングに強い方式で、一般の社員には使いやすい選択肢です。ただし、構成証明に対応しておらず、どの機器で作られたかを確かめられません。特権を持つ利用者のプロファイルでは端末固定だけを許し、構成証明を必須にするのが安全です。
SMS・音声の廃止は、多要素認証の方式をパスキー中心に見直すよい機会です。現在の認証方法の設定と利用状況をお聞かせいただければ、移行の進め方をご提案します。お問い合わせよりお気軽にご相談ください。
関連サービス・関連コラム
- セキュリティ強化支援(ゼロトラスト)
- クラウド導入支援(Microsoft 365)|安全で生産性の高い働き方の基盤を構築
- ゼロトラストとは|中小企業がMicrosoft 365で始めるセキュリティ
- 条件付きアクセスをポリシープランで整理する|共有条件で除外漏れとポリシーの乱立を防ぐ
- Microsoft 365・Azureの特権ID管理|PIMで管理者権限を必要なときだけ有効にする
まずは無料トライアルで、効果をご確認ください
「AIプライベート」は短期・低コストで試せます。帳票入力(AI-OCR)・電話対応(AI-Voice)・計画づくり(AI-Enhance)の自動化から、クラウド(Azure・Microsoft 365)・DXのご相談まで、お気軽にどうぞ。