Azure の環境を Microsoft Defender for Cloud で守る|無料の CSPM と有料プランの境目、CNAPP の全体像
Microsoft Defender for Cloud は、Azure の環境の設定の不備を見つけて直し、サーバーやデータベースを攻撃から守るための、CNAPP と呼ばれる仕組みです。
推奨事項とセキュア スコアといった基本の機能は無料で、Azure のサブスクリプションで既に使える状態です。一方、サーバーやデータベースへの攻撃を検知する機能は、守る対象ごとに有料のプランをオンにしない限り働きません。
Azure を使っていても、Defender for Cloud の画面を開いたことがない、あるいはセキュア スコアの数字だけを見ている、という組織は少なくありません。何が無料で動いていて、何を有料でオンにすべきかが分かれば、費用をかける場所を決めやすくなります。
この記事では、CSPM・CWPP・CNAPP の違いを押さえたうえで、無料の範囲と有料のプランの境目、セキュア スコアの読み方、プランの選び方と課金の単位、アラートの受け取り方、新しいサブスクリプションにも同じ設定を当てる方法を、Microsoft Learn の公開情報をもとに解説します。
目次
株式会社ロクシアシステムズは、福岡と東京を拠点に、全国のお客様へ Microsoft 365・Azure の導入支援と、AIの業務活用(AIプライベート)の支援を提供しているIT企業です。
CSPM・CWPP・CNAPP の違い|Defender for Cloud が守る範囲
Microsoft は Defender for Cloud を CNAPP と位置づけ、その中心に CSPM と CWPP の2つを置いています。似た略語が並ぶので、先に意味を整理します。
| 用語 | 意味 | Defender for Cloud での担当 |
|---|---|---|
| CSPM (クラウド セキュリティ態勢管理) | クラウドの設定の不備を見つけて、直すべき順に示す | 推奨事項・セキュア スコア(無料)と、Defender CSPM(有料) |
| CWPP (クラウド ワークロード保護) | 動いているサーバーやデータベースなどへの攻撃を検知して知らせる | Defender for Servers・Defender for Storage など、守る対象ごとの有料のプラン |
| CNAPP (クラウド ネイティブ アプリケーション保護プラットフォーム) | CSPM と CWPP を、開発の段階のセキュリティも含めてひとつにまとめたもの | Defender for Cloud 全体 |
Azure では、データセンターや物理的な機器、基盤のソフトウェアは Microsoft が守ります。その上に置いたサーバーの更新、ストレージの公開範囲、管理用の通信の開け方などの設定は、使う側が決めて守る部分です。Defender for Cloud は、この使う側の部分を点検し、守るための道具です。
CSPM|攻撃の前に、設定の不備を見つける
CSPM が見るのは、リソースの設定です。Microsoft クラウド セキュリティ ベンチマーク(MCSB)などの基準に照らして、次のような不備を洗い出します。
- ストレージが、誰でも読める状態になっている
- 管理用のポートが、インターネットに開いている
攻撃を受ける前に、入り口を減らすための仕組みです。
CWPP|攻撃の最中に、動いているものを見張る
CWPP が見るのは、動いているサーバーやコンテナー、データベースの中で起きていることです。次のような攻撃を検知して知らせます。
- サーバーで、不審なプログラムが実行される
- ストレージから、普段と違う場所へ大量に読み出される
どちらも、設定を正しくしていても起きる攻撃です。設定の点検だけでは、こうした攻撃には気づけません。
CNAPP|2つを重ねて、先に直すものを絞る
CNAPP は、CSPM と CWPP を別々の製品で見るのではなく、ひとつの仕組みにまとめたものです。設定の不備、サーバーの脆弱性、攻撃の兆しを、リソースのつながりの上で重ねて見られます。
たとえば「インターネットに公開され、脆弱性があり、機密データに届くサーバー」のように、先に直すべきものを絞り込めます。なお Microsoft は、開発の段階でコードや構成の不備を見つける機能も、CNAPP の一部に含めています。
Microsoft 365 の Defender との関係
Defender for Cloud が守るのは、Azure(と、つないだ他社クラウドやオンプレミス)のサーバー・データベース・ストレージ・コンテナーなどです。Microsoft 365 のメールやファイルは対象外で、そちらは Defender for Office 365 や Defender for Cloud Apps などが受け持ちます。名前の似た Defender for Cloud Apps は、Microsoft 365 などのクラウド サービスの使われ方を見る別の製品です。
契約も別です。Microsoft 365 E5 などを契約していても、Defender for Cloud の有料のプランは含まれず、Azure の利用料としてサブスクリプションごとに請求されます。一方で、Defender for Cloud のアラートは Microsoft Defender ポータルに集まるため、Microsoft 365 側のアラートと同じ画面で扱えます。
Defender for Cloud の設定や推奨事項は、これまでどおり Azure ポータルで扱います。2025年11月には、Defender for Cloud を Defender ポータルの中で扱える機能が発表されましたが、現在はプレビューの段階です。
(2026年11月更新)
補足:Defender ポータルでの Defender for Cloud は、2026年5月に一般提供になりました。Azure ポータルも引き続き使えます。2026年10月には、プランの管理を Defender ポータルへ移す機能がプレビューで始まり、移したサブスクリプションは課金の方式が変わり、Azure ポータル側では閲覧だけになります。
無料で動いているもの、有料でオンにするもの
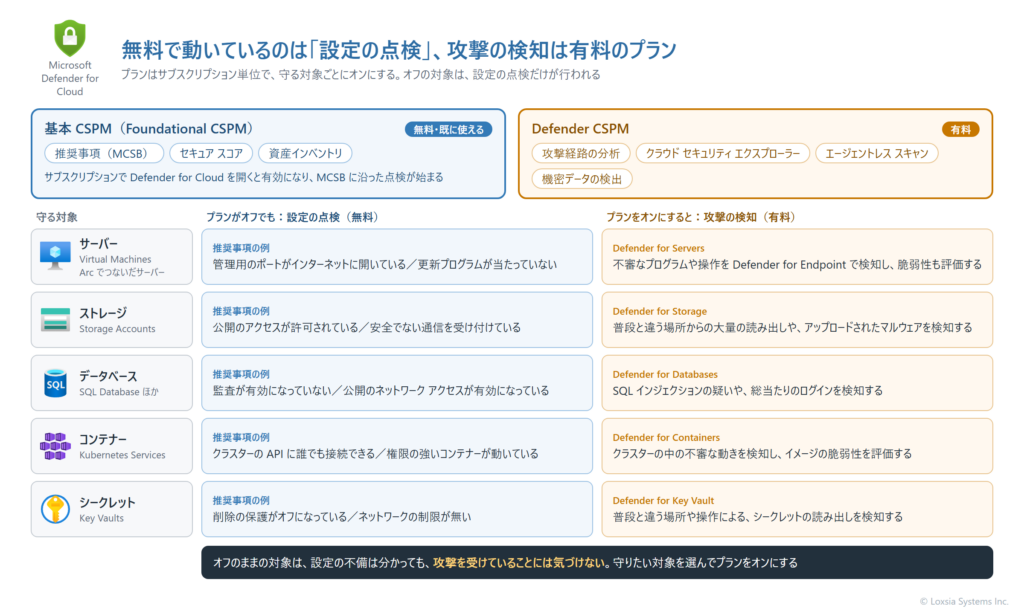
Defender for Cloud は有料で契約しないと使えないのか。最初に出る疑問です。答えは「基本の機能は無料で、既に使える」です。サブスクリプションで Defender for Cloud を開くと、無料の基本 CSPM(Foundational CSPM)が有効になり、Microsoft クラウド セキュリティ ベンチマーク(MCSB)に沿った点検が始まります。
無料で使えるのは、次の機能です。
- 推奨事項:MCSB に照らして、直すべき設定をリソースごとに示す
- セキュア スコア:推奨事項をどれだけ直したかを、点数で示す
- 資産インベントリ:サブスクリプションの中のリソースと、それぞれの状態を一覧にする
無料の範囲は、あくまで設定の点検です。サーバーに不審なプログラムが入った、ストレージに大量のアクセスがあった、といった攻撃の兆しを検知するのは、守る対象ごとの有料のプランです。プランはサブスクリプション単位でオンにし、オンにしたサブスクリプションの中の、今あるリソースとこれから作るリソースが対象になります。
現状をつかむ|セキュア スコアと推奨事項
最初の一歩は、無料のまま、Azure ポータルの Defender for Cloud でセキュア スコアと推奨事項を見ることです。推奨事項は、多要素認証、管理用のポートの保護、更新プログラムの適用、保存時の暗号化といった「コントロール」ごとにまとめられ、コントロールごとに最大の点数が決まっています。
直す順番は、最大の点数が大きく、直していないリソースの多いコントロールから決めると効率的です。推奨事項によっては「修正」のボタンで複数のリソースをまとめて直せるほか、Azure Policy で新しく作るリソースにも同じ設定を強制できます。
スコアは「直した割合」で、攻撃を受けていない証明ではない
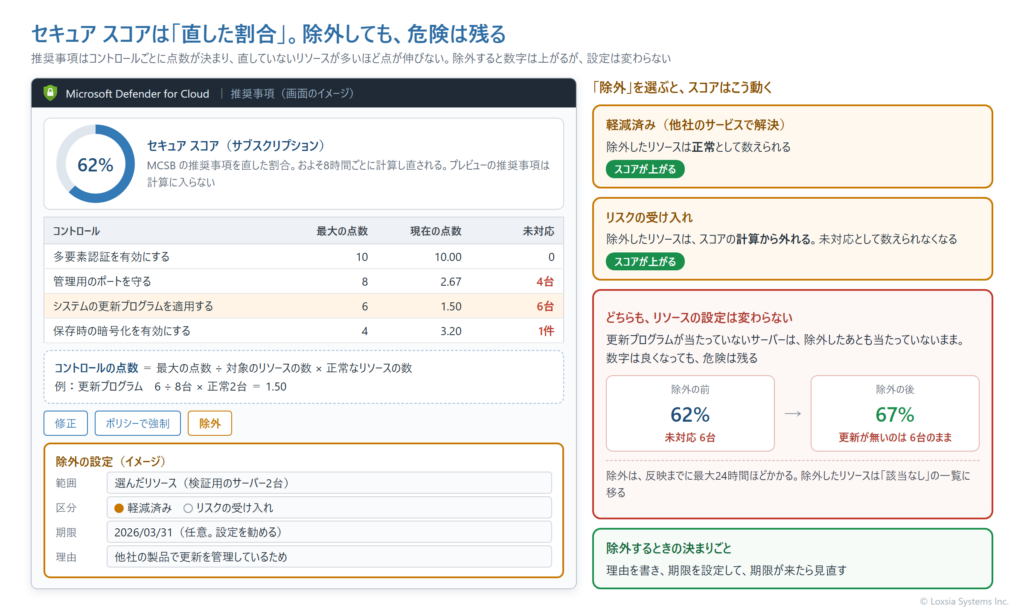
コントロールの点数は、最大の点数を、そのコントロールの対象になったリソースの数で割り、正常なリソースの数を掛けて決まります。点数はおよそ8時間ごとに計算し直され、プレビューの推奨事項は計算に入りません。
つまりセキュア スコアは、MCSB の推奨事項をどれだけ直したかの割合です。スコアが高くても、攻撃を受けていないことや、攻撃に気づける状態であることの証明にはなりません。攻撃の検知は、次の章で扱う有料のプランの役割です。
除外すると、スコアは上がるが危険は残る
推奨事項が当てはまらないリソースや、別の方法で対策しているリソースは、推奨事項から「除外」できます。除外には2つの種類があり、スコアへの効き方が違います。
- 軽減済み(他社のサービスで解決):正常なリソースとして数えられ、スコアが上がる
- リスクの受け入れ:スコアの計算から外れる。直していないリソースとして数えられなくなる
どちらの除外も、リソースの設定そのものは変えません。スコアを上げるために除外を重ねると、数字は良くなっても危険は残ります。除外するときは理由を書き、期限を設定して、期限が来たら見直すようにします。
(2026年11月更新)
補足:2026年5月、Defender ポータルで、リソースの重要度やインターネットへの公開などの危険の大きさを加味した、新しいセキュア スコア(Cloud Secure Score)が一般提供になりました。この記事で説明した従来のスコアは Azure ポータルに残っており、2つは計算方法も数値も別物です。
守る対象を決める|プランの選び方と課金の単位
有料のプランは、守る対象ごとに分かれています。すべてをオンにする必要はなく、サブスクリプションの中にある、守りたいリソースの種類に合わせて選びます。主なプランと課金の単位は次のとおりです。
| プラン | 守る対象と、主に検知するもの | 課金の単位 |
|---|---|---|
| Defender CSPM | サブスクリプション全体の設定。攻撃経路の分析など(次の章) | 課金の対象になるリソース(VM・ストレージ アカウント・データベースのサーバーなど)の数 |
| Defender for Servers | Windows・Linux のサーバー。不審なプログラムや操作、脆弱性 | サーバー1台・1時間あたり |
| Defender for Storage | ストレージ アカウント。不審なアクセスや、アップロードされたマルウェア | ストレージ アカウントの数。マルウェアのスキャンは、スキャンしたデータ量 |
| Defender for Databases | Azure SQL、オープンソースのデータベース、Cosmos DB など。不審なクエリやログイン | データベースの種類ごとに異なる |
| Defender for Containers | Kubernetes のクラスターとコンテナーのイメージ | クラスターのノードの vCore の数 |
| Defender for Key Vault | Key Vault。普段と違う場所や操作による、シークレットの読み出し | Key Vault の数 |
| Defender for Resource Manager | Azure の管理操作。不審な管理者の操作や、リソースの作成 | サブスクリプションの数 |
金額は、Azure の価格のページで、お使いのリージョンと通貨ごとに確かめてください。多くのプランには、サブスクリプションでオンにしてから30日間の無料期間があります。ただし、Defender for Storage のマルウェアのスキャンは無料期間の対象外で、初日から課金されます。
(2026年11月更新)
補足:Defender CSPM の課金の対象に、2026年4月から Function Apps と Web Apps が、7月から Container Apps と Container Instances が加わりました。また、2026年7月から、非推奨の5つのプラン(DNS や、従来の従量課金の Key Vault・Resource Manager など)は新しく有効にできなくなっています。
Defender for Servers の Plan 1 と Plan 2
サーバーを守る Defender for Servers には、2つのプランがあります。違いは次のとおりです。
| 機能 | Plan 1 | Plan 2 |
|---|---|---|
| Microsoft Defender for Endpoint との連携(攻撃の検知と対応) | 〇 | 〇 |
| Defender for Endpoint を使った脆弱性の評価 | 〇 | 〇 |
| エージェントを入れずに行うスキャン(脆弱性・マルウェア・シークレット) | ✕ | 〇 |
| ファイルの整合性の監視 | ✕ | 〇 |
| 管理用のポートを必要なときだけ開く(Just-In-Time VM アクセス) | ✕ | 〇 |
| Log Analytics への1台あたり1日500MBのデータ取り込みの特典 | ✕ | 〇 |
| サブスクリプションの中の一部のサーバーだけをオンにする | 〇 | ✕(一部を外すことはできる) |
攻撃の検知と対応は、どちらのプランでも Defender for Endpoint が担います。管理用のポートの保護や、エージェントの要らないスキャンまで使いたい場合は Plan 2 を選びます。以前に使われていた Log Analytics エージェントは廃止され、現在は Defender for Endpoint とエージェントを入れずに行うスキャンが中心です。
Defender for Endpoint のサーバー向けライセンスとの関係
Microsoft 365 の契約に含まれる Defender for Endpoint は、パソコンやスマートフォン向けで、サーバーの利用権はありません。サーバーで Defender for Endpoint を使う場合、Defender for Servers をオンにすれば、そのライセンスが含まれます。端末側の設定はMicrosoft 365の端末セキュリティ対策(Defender for Endpoint編)で解説しています。
オンプレミスや AWS・Google Cloud のサーバーは、Azure Arc で Azure につなぐと、Azure の VM と同じように対象にできます。課金は、Azure の VM は「停止」でも続き、「割り当て解除」にすると止まります。Arc でつないだサーバーは、接続している間だけ課金されます。
(2026年11月更新)
補足:2026年11月から、Defender for Servers Plan 1 では、Windows 10・11 などのクライアントの端末が、サーバーとして課金されなくなりました。
有料の Defender CSPM で増えるもの|攻撃経路の分析とエージェントレス スキャン
無料の基本 CSPM は、推奨事項をリソースごとに示します。有料の Defender CSPM は、リソース同士のつながりを「クラウド セキュリティ グラフ」として捉え、どの不備がどこにつながって危険になるのかを示します。主な違いは次のとおりです。
| 機能 | 基本 CSPM(無料) | Defender CSPM(有料) |
|---|---|---|
| 推奨事項・セキュア スコア・資産インベントリ | 〇 | 〇 |
| MCSB 以外の規制や基準への準拠の評価 | ✕ | 〇 |
| 攻撃経路の分析 | ✕ | 〇 |
| クラウド セキュリティ エクスプローラー(条件を指定してリソースを探す) | ✕ | 〇 |
| VM をエージェントなしでスキャンする(脆弱性・シークレット) | ✕ | 〇 |
| ストレージやデータベースの中の機密データの検出 | ✕ | 〇 |
| 推奨事項の担当者と期限を決めるガバナンスのルール | ✕ | 〇 |
攻撃経路の分析は、たとえば「インターネットに公開された VM に重大な脆弱性があり、その VM から機密データの入ったストレージを読める」といった、攻撃者がたどれる道筋を示します。推奨事項が何百件もあるときに、本当に先に直すべきものを絞り込めるのが、有料の CSPM の大きな価値です。
アラートを受け取る|メール通知と Defender XDR
有料のプランをオンにしても、アラートに誰も気づかなければ意味がありません。Defender for Cloud のメール通知は、既定では、サブスクリプションの所有者のロールを持つ人に、重要度が「高」のアラートだけを送ります。
運用の担当者が所有者のロールを持っていない場合、既定のままではアラートのメールが届きません。環境の設定の「メール通知」で、受け取る人のメールアドレスと、通知する重要度を明示しておきます。なお、メールは1つのアドレスにつき、重要度が高いもので1日4通までに抑えられます。
アラートの宛先が空になる落とし穴は、Azure の他の監視でも起きます。考え方はApplication Insights Smart Detectionのアラート設定勘所で解説しています。
Defender XDR で、端末やメールのアラートとまとめて見る
Defender for Cloud のアラートとインシデントは、Microsoft Defender ポータルの Defender XDR に流れます。端末やメール、ID のアラートと同じインシデントとしてまとめられるので、サーバーへの攻撃と、その前の利用者へのフィッシングを、ひとつの流れとして追えます。ログを長く保存して分析したい場合は、Microsoft Sentinel への連携も選べます。
(2026年11月更新)
補足:Microsoft Sentinel で、どのログを取り込み、どの検出のルールを有効にし、費用をどう抑えるかは、Microsoft Sentinel で社内のログをまとめて監視するで解説しています。
新しいサブスクリプションにも同じ設定を当てる|管理グループと Azure Policy
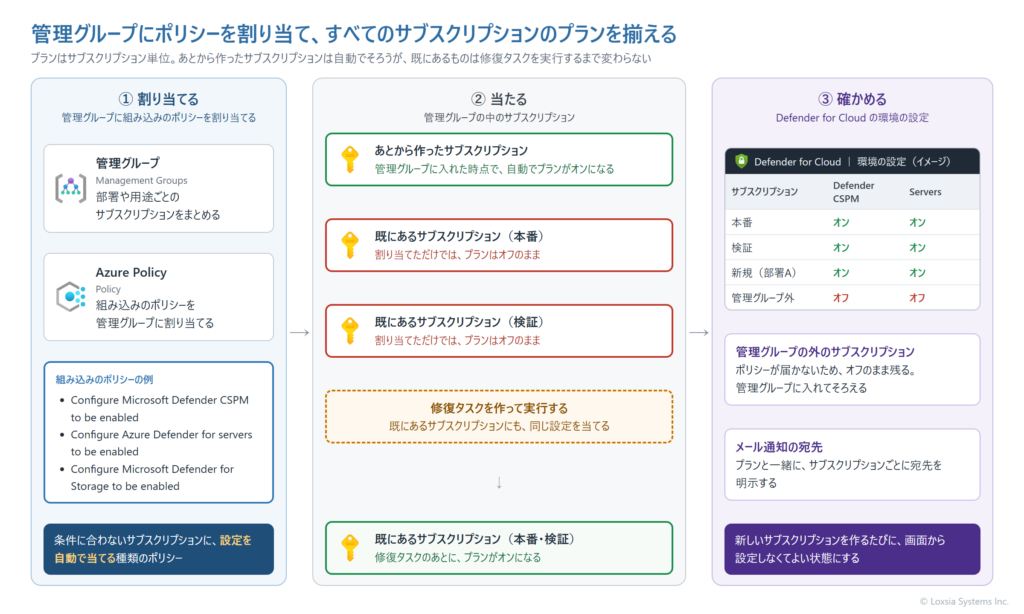
プランはサブスクリプション単位でオンにします。サブスクリプションが1つなら画面から設定すれば済みますが、部署や用途ごとにサブスクリプションを分けていると、新しく作ったサブスクリプションだけプランがオフのまま、という状態が起きやすくなります。
これを防ぐには、サブスクリプションを管理グループにまとめ、管理グループに Azure Policy の組み込みのポリシーを割り当てます。手順は次のとおりです。
- サブスクリプションを管理グループに入れる
- 管理グループに、プランをオンにする組み込みのポリシー(「Configure Microsoft Defender CSPM to be enabled」「Configure Azure Defender for servers to be enabled」など)を割り当てる
- 修復タスクを作り、既にあるサブスクリプションにも設定を当てる
- Defender for Cloud の画面で、すべてのサブスクリプションのプランがオンになったかを確かめる
これらのポリシーは、条件に合わないサブスクリプションに設定を自動で当てる種類のものです。割り当てたあとに作ったサブスクリプションには、管理グループに入れた時点で同じプランがオンになります。既にあるサブスクリプションは修復タスクを実行するまで変わらないので、3つ目の手順を忘れないようにします。
ポリシーの設計や、ネットワークの閉じ方まで含めた Azure の構成は、Azure OpenAI・AI Searchを閉域で使うやAzure Front Door の背後のアプリを守るで解説しています。推奨事項に出る「ネットワークの制限」の多くは、こうした構成で直します。
Defender for Cloud の始め方
- 無料のまま、セキュア スコアと推奨事項を見て、点数の大きいコントロールから直す
- 除外は理由と期限をつけて使い、スコアを上げるためだけに使わない
- サーバー・ストレージ・データベースなど、守りたい対象のプランを選んでオンにする
- 推奨事項が多い環境では、Defender CSPM の攻撃経路の分析で、先に直すものを絞る
- メール通知の宛先を明示し、Defender XDR でほかのアラートとまとめて見る
- 管理グループにポリシーを割り当て、新しいサブスクリプションにも同じプランを当てる
弊社の支援
弊社は、Microsoft 365 と Azure の導入とセキュリティ設定を支援しています。Defender for Cloud は、画面を開けばすぐに推奨事項が並びますが、どれから直すか、どのプランに費用をかけるかは、お使いのリソースと運用の体制によって変わります。
推奨事項とセキュア スコアの読み解きから、プランの選定と費用の見積もり、メール通知と Defender XDR の設定、管理グループとポリシーでの展開までをご一緒に進めます。セキュリティ対策の全体像はゼロトラストとはで解説しています。
よくあるご質問
こちらをクリックして「よくある質問」を表示
Defender for Cloud は、有料で契約しないと使えませんか?
推奨事項、セキュア スコア、資産インベントリといった基本の機能は無料で、サブスクリプションで Defender for Cloud を開けば使えます。サーバーやデータベースへの攻撃を検知する機能は、守る対象ごとに有料のプランをオンにして使います。
Microsoft 365 E5 を契約していれば、Defender for Cloud も使えますか?
Microsoft 365 の契約に Defender for Cloud の有料のプランは含まれません。Azure の利用料として、サブスクリプションごとに請求されます。アラートは Microsoft Defender ポータルに集まるため、Microsoft 365 側のアラートと同じ画面で扱えます。
セキュア スコアが高ければ、安全と考えてよいですか?
セキュア スコアは、推奨事項をどれだけ直したかの割合です。攻撃を受けていないことの証明にはならず、除外を重ねても数字は上がります。攻撃の検知は有料のプランで行い、除外には理由と期限をつけて見直します。
すべての有料プランをオンにする必要がありますか?
必要ありません。サブスクリプションの中にある、守りたいリソースの種類に合わせて選びます。サーバーがあれば Defender for Servers、ストレージに外部からファイルを受け取るなら Defender for Storage、というように、対象と課金の単位を見て決めます。
オンプレミスのサーバーも Defender for Cloud で守れますか?
守れます。オンプレミスや他社クラウドのサーバーは、Azure Arc で Azure につなぐと、Defender for Servers の対象になります。Arc でつないだサーバーは、接続している間だけ課金されます。
アラートのメールが届きません。どこを確かめればよいですか?
既定の宛先は、サブスクリプションの所有者のロールを持つ人で、送られるのは重要度が「高」のアラートだけです。環境の設定の「メール通知」で、受け取る人のメールアドレスと重要度を明示してください。
Defender for Cloud は、無料の範囲だけでも、Azure の環境の設定の不備を一覧にしてくれます。まずはセキュア スコアと推奨事項で現状をつかみ、守りたい対象から有料のプランを選べば、費用をかける場所を絞れます。お使いの Azure の環境をお聞かせいただければ、進め方をご提案します。お問い合わせよりお気軽にご相談ください。
関連サービス・関連コラム
- クラウド導入支援(Azure)|アセスメントから移行・運用まで一気通貫で伴走
- セキュリティ強化支援(ゼロトラスト)
- Microsoft 365の端末セキュリティ対策(Defender for Endpoint編)|P1・P2・Defender for Businessの違いと、入れただけでは効かない設定
- Azure OpenAI・AI Searchを閉域で使う|Private Endpointと仮想ネットワークの設計
- Azure Front Door の背後のアプリを守る|App Service 認証(Easy Auth)とオリジンロックの設計
- Application Insights Smart Detectionのアラート設定勘所|検知した異常が誰にも届かない状態を防ぐ
- ゼロトラストとは|中小企業がMicrosoft 365で始めるセキュリティ
- Microsoft Sentinel で社内のログをまとめて監視する|SIEM と Defender XDR の違いと、費用を抑えた始め方
まずは無料トライアルで、効果をご確認ください
「AIプライベート」は短期・低コストで試せます。帳票入力(AI-OCR)・電話対応(AI-Voice)・計画づくり(AI-Enhance)の自動化から、クラウド(Azure・Microsoft 365)・DXのご相談まで、お気軽にどうぞ。