Microsoft Sentinel で社内のログをまとめて監視する|SIEM と Defender XDR の違いと、費用を抑えた始め方
Microsoft Sentinel は、Microsoft の製品だけでなく、他社の製品やネットワーク機器のログもまとめて集め、攻撃の兆しを見つけて対応につなげる、SIEM と呼ばれる仕組みです。
費用は取り込んだログの量で決まり、検出のルールはテンプレートから自分で有効にするまで動きません。コネクタをつなぐだけでは、費用だけが増えて、攻撃には気づけない状態になりえます。
Microsoft 365 の Defender を使っていると、Defender XDR でもアラートやインシデントを見られるため、Sentinel が要るのかどうかが分かりにくくなります。どこまでを Defender XDR に任せ、どこから Sentinel を使うかが分かれば、取り込むログと費用を決めやすくなります。
この記事では、SIEM・SOAR・XDR の違いを押さえたうえで、Sentinel が要る場面、費用の決まり方、ワークスペースの用意、データのつなぎ方、検出のルールの有効化、対応の自動化、費用の見張り方を、Microsoft Learn の公開情報をもとに解説します。
株式会社ロクシアシステムズは、福岡と東京を拠点に、全国のお客様へ Microsoft 365・Azure の導入支援と、AIの業務活用(AIプライベート)の支援を提供しているIT企業です。
SIEM・SOAR・XDR の違い|Sentinel と Defender XDR の役割分担
Microsoft は Sentinel を SIEM と SOAR の機能を持つ製品と位置づけ、Defender XDR と組み合わせて使う形を勧めています。似た略語が並ぶので、先に意味を整理します。
| 用語 | 意味 | Microsoft の製品での担当 |
|---|---|---|
| SIEM (セキュリティ情報イベント管理) | さまざまなログを1か所に集めて保存し、検出のルールを当てて攻撃の兆しを見つける | Microsoft Sentinel |
| SOAR (セキュリティのオーケストレーションと自動対応) | アラートやインシデントへの決まった対応を、自動で回す | Sentinel の自動化ルールとプレイブック(Azure Logic Apps) |
| XDR (拡張検出と対応) | 端末・メール・ID・クラウド アプリなどの製品をまたいで、アラートをつなげて対応する | Microsoft Defender XDR(Defender for Endpoint・Defender for Office 365 など) |
SIEM|ログを集めて、長く残し、検出のルールを当てる
SIEM の出発点は、ログを集めることです。Sentinel は、Azure や Microsoft 365 のログに加えて、他社のファイアウォールやプロキシ、他社のクラウド、オンプレミスのサーバーのログも、コネクタや Syslog・CEF の形式で受け取れます。集めたログは、Azure の Log Analytics ワークスペースに保存されます。
集めたログには、分析ルールと呼ばれる検出のルールを定期的に当てます。ルールに合うものが見つかるとアラートになり、関連するアラートがインシデントにまとめられます。ログを長く残しておけるので、後から「半年前に同じ利用者が何をしていたか」をさかのぼって調べることもできます。
SOAR|決まった対応を、自動で回す
SOAR は、見つけたあとの対応を受け持ちます。たとえば、特定のルールから作られたインシデントに担当者を割り当てる、チャットやチケットのシステムに知らせる、といった決まった手順を自動にします。
Sentinel では、インシデントの割り当てや状態の変更といった軽い処理を自動化ルールで、ほかのシステムと連携する処理をプレイブックで行います。プレイブックは Azure Logic Apps のワークフローで作ります。
XDR|Microsoft の製品のアラートを、つなげて見る
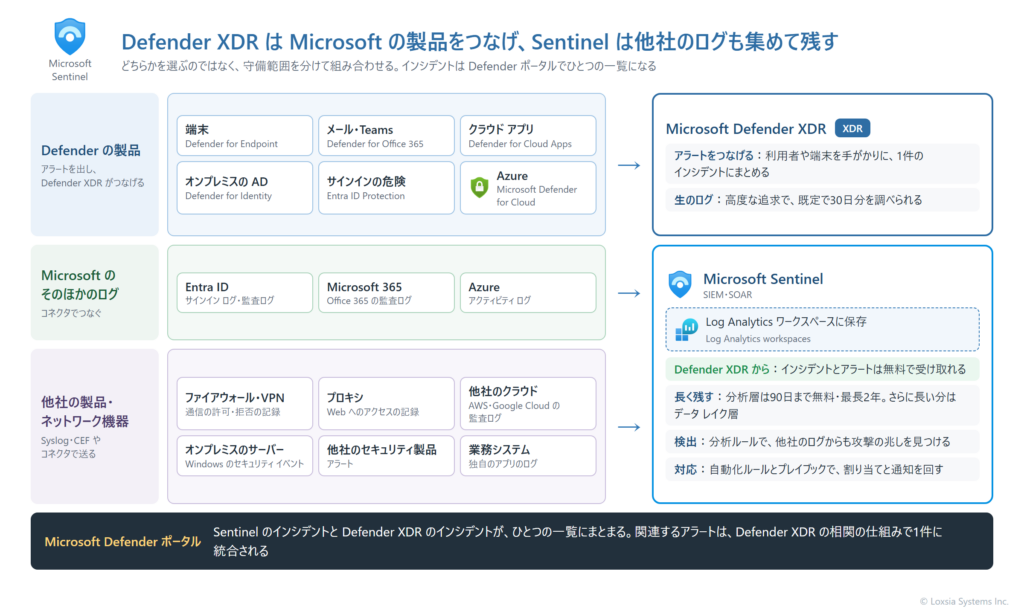
Defender XDR は、Defender for Endpoint・Defender for Office 365・Defender for Identity・Defender for Cloud Apps などのアラートを、利用者や端末を手がかりにつなげ、ひとつのインシデントとして見せます。フィッシングのメールから端末の乗っ取りまでを、ひとつの流れとして追えるのが強みです。
一方で、Defender XDR が扱うのは、基本的に Microsoft の Defender の製品が出すデータです。高度な追求(アドバンスド ハンティング)で調べられる生のログも、既定では30日分です。ここが、SIEM との分かれ目になります。
Defender XDR だけで足りる場面、Sentinel が要る場面
Microsoft 365 と Defender の製品だけを使っていて、調べるのは直近のできごとで足りるなら、まず Defender XDR を使いこなすのが先です。Sentinel が要るのは、次のような場面です。
- 他社の製品のログも見たい:ファイアウォール、VPN、プロキシ、他社のクラウドや業務システムのログを、Microsoft の製品のアラートと合わせて調べたい
- 長く残したい:30日より前のできごとをさかのぼりたい、監査や取引先の求めで1年以上の保存が要る
- 独自の検出を書きたい:自社の業務システムの操作や、特定の組み合わせを検出のルールにしたい
- 対応を自動にしたい:インシデントをチケットのシステムに起票する、担当者に知らせる、といった手順を自動で回したい
Sentinel と Defender XDR は、どちらかを選ぶものではありません。Microsoft Defender ポータルでは、Sentinel のインシデントと Defender XDR のインシデントが、ひとつの一覧にまとまります。
費用は、取り込んだログの量で決まる
Sentinel の費用は、ユーザーの数や端末の台数ではなく、取り込んだログの量で決まります。分析層と呼ばれる、検出のルールを当てる層に取り込んだデータの支払い方は、2つあります。
- 従量課金:取り込んだ量(GB)に応じて払う。既定の方式
- コミットメント レベル:1日あたりの量を約束して、単価を下げる。1日100GBから選べる
中小規模の環境では、まず従量課金で始め、量が安定してからコミットメント レベルを検討するのが一般的です。金額は、Azure の価格のページで、お使いのリージョンと通貨ごとに確かめてください。
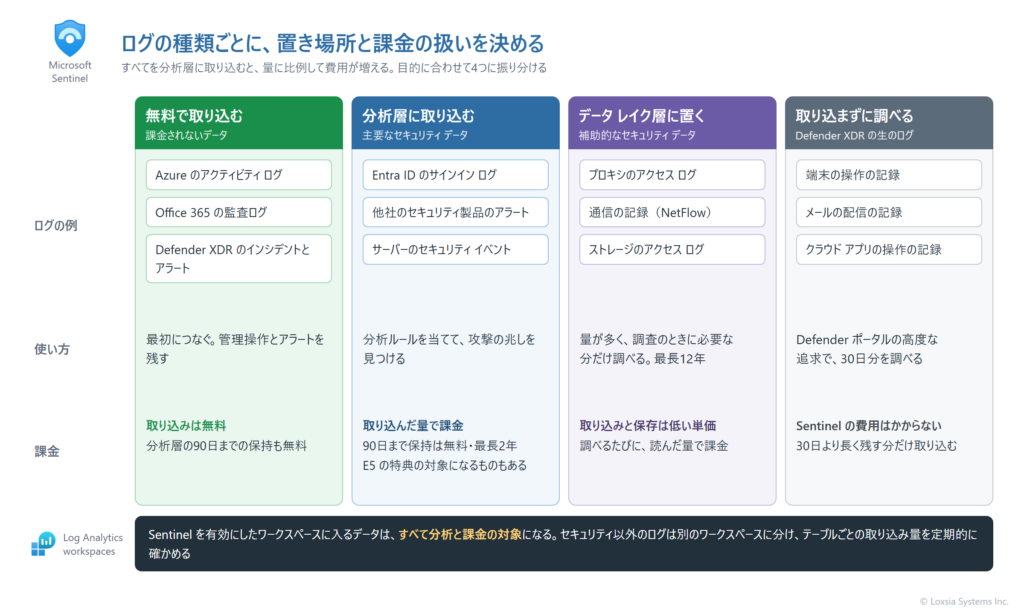
無料で取り込めるデータ
すべてのログが有料なわけではありません。Sentinel では、次のデータは取り込んでも課金されません。
- Azure のアクティビティ ログ(誰がいつ、どのリソースを作成・変更・削除したか)
- Office 365 の監査ログ(SharePoint・Exchange の管理操作・Teams)
- Defender XDR のインシデントとアラート、Defender for Endpoint・Defender for Office 365・Defender for Identity・Defender for Cloud Apps・Defender for Cloud・Entra ID Protection のアラート
注意したいのは、アラートは無料でも、その元になった生のログは有料だという点です。Defender XDR の高度な追求のデータや、Microsoft Entra ID のサインイン ログは、取り込んだ量に応じて課金されます。
試用と、Microsoft 365 E5 の特典
ワークスペースで Sentinel を有効にすると、最初の31日間は、分析層に取り込む1日10GBまでが無料になります。試用はテナントあたり20個のワークスペースまでです。試用の間も、プレイブックなどの自動化にかかる費用は別に発生します。
Microsoft 365 E5・A5・F5・G5(とそれぞれの Security)を契約している場合は、Entra ID のサインイン ログや監査ログ、Defender XDR の高度な追求のデータなどを、1ユーザーあたり1日5MBまで無料で取り込める特典があります。対象は、エンタープライズ契約やクラウド ソリューション プロバイダー(CSP)経由などの契約に限られるため、お使いの契約の形で受けられるかを確かめてください。
Sentinel の外で発生する費用
Sentinel と組み合わせて使うサービスは、それぞれの料金で別に課金されます。見落としやすいのは次の3つです。
- プレイブック:Azure Logic Apps の料金
- 一部のコネクタ:データの取り込みに Azure Functions を使うものは、その料金
- 長期の保存:分析層の90日を超えて残すデータの保存の料金(後の章で扱う)
ワークスペースを用意する|リージョン・保持期間・Defender ポータル
Sentinel は、Azure の Log Analytics ワークスペースの上で有効にします。最初に決めておきたいのは、ワークスペースのリージョンと、データを残す期間です。
リージョンは保存場所を決める。処理の場所は別
Sentinel は東日本(Japan East)と西日本(Japan West)のリージョンに対応しており、ログはワークスペースのリージョンに保存されます。ただし、Microsoft Learn によると、ヨーロッパとイスラエル以外のリージョンのワークスペースでは、Sentinel はデータを米国のリージョンで処理します。
保存場所と処理場所は分けて考える必要があります。取引先との契約や社内の規程で、データの扱われる国に条件がある場合は、導入の前にこの点を確かめておきます。
保持は90日まで無料。それより長い分はデータ レイクへ
Sentinel を有効にしたワークスペースでは、分析層のデータを90日まで無料で保持できます。分析層の保持は最長2年まで延ばせますが、90日を超えた分は保存の料金がかかります。
監査のために何年も残したいログは、2025年9月に一般提供になった Microsoft Sentinel データ レイクに置く方法があります。データ レイク層は、大量のログを低い単価で最長12年残すための層です。
セキュリティ以外のログは、別のワークスペースに分ける
Sentinel は、有効にしたワークスペースに入るすべてのデータを分析の対象にし、その分を課金します。アプリの性能の監視など、セキュリティ以外の目的のログは、Sentinel を有効にしない別のワークスペースに分けておくと、余計な費用がかかりません。
画面は Microsoft Defender ポータルで使う
Sentinel は、Microsoft Defender ポータル(security.microsoft.com)で一般提供されており、Defender XDR や E5 のライセンスが無くても使えます。2025年7月からは、テナントで初めて Sentinel を有効にする場合、必要な権限を持つ人が有効にすれば、ワークスペースは自動で Defender ポータルにつながります。
Azure ポータルの Sentinel は提供を終える予定が示されており、新しい機能も Defender ポータルから先に届きます。これから始めるなら、最初から Defender ポータルで使う前提で設計します。
(2026年11月更新)
補足:Azure ポータルの Sentinel は、2027年3月31日の後はサポートされず、Defender ポータルだけで使う形になります。また、2026年9月から、データ レイクは別の手続きなしで Sentinel と一緒に使えるようになり、Defender ポータルのテーブルの管理で、表ごとにデータ レイク層を有効にします。
データをつなぐ|無料のデータから始め、有料のデータは量を見て足す
Sentinel には数多くのコネクタがありますが、すべてを一度につなぐと、取り込みの量と費用が一気に増えます。無料のデータから始め、有料のデータは目的を決めてから、量を見ながら足していきます。
- Defender XDR のインシデントとアラート:Defender ポータルにつなぐと、Defender XDR のコネクタが自動で有効になる(無料)
- Azure のアクティビティ ログと Office 365 の監査ログ:管理操作の記録を残す(無料)
- Entra ID のサインイン ログと監査ログ:不審なサインインを、ほかのログと突き合わせる(有料・E5 の特典の対象)
- 他社の製品とネットワーク機器のログ:ファイアウォールや VPN などを、Syslog・CEF やコネクタで取り込む(有料)
Windows サーバーのセキュリティ イベントは、Azure Monitor エージェントのデータ収集ルールで、取り込むイベントを絞れます。すべてのイベント(All events)を取り込むと量が大きくなりやすいので、まずは一般的なイベント(Common)のセットから始めます。
Defender XDR の生のログは、取り込まなくても30日は調べられる
Defender XDR のコネクタでは、インシデントとアラートに加えて、端末やメールの生のログ(高度な追求のテーブル)も取り込めます。ただし、このログは量が多く、取り込んだ分はすべて課金されます。
Defender ポータルでは、Defender XDR の生のログを Sentinel に取り込まなくても、高度な追求で30日分を Sentinel のデータと合わせて調べられます。30日より長く残したい、生のログに独自の検出のルールを当てたい、という目的があるテーブルだけを選んで取り込みます。
同じアラートを二重に取り込まない
Defender XDR のコネクタを有効にすると、Defender for Endpoint などの製品ごとのコネクタは、画面上はつながって見えても、裏で切断されます。アラートが2つの経路から入って、インシデントが重複するのを防ぐためです。
同じ理由で、Microsoft の製品のアラートからインシデントを作るルール(Microsoft のインシデント作成ルール)は、Defender XDR と連携すると使えなくなります。インシデントは Defender XDR が作るので、以前に作ったルールが残っていれば、自動で無効になります。
(2026年11月更新)
補足:Defender for Cloud のアラートは、テナント単位の新しいコネクタ(プレビュー)で受け取り、従来のサブスクリプション単位のコネクタは切断して、重複を防ぐよう案内されています。メールの保護の設定はMicrosoft 365のメールセキュリティ対策(Defender for Office 365編)で解説しています。
検出を有効にする|分析ルールはテンプレートから自分で有効にする
コネクタをつないでログが入ってきても、それだけでは自分で取り込んだログからインシデントは作られません。他社の製品のログなどから攻撃の兆しを見つけるには、分析ルールを有効にする必要があります。
分析ルールは一から書くこともできますが、Microsoft はテンプレートから作ることを勧めています。進め方は次のとおりです。
- コンテンツ ハブから、つないだ製品のソリューションを入れる(コネクタ・分析ルールのテンプレート・ブックがまとめて入る)
- 分析ルールの画面で、テンプレートの一覧から使うものを選び、ルールとして作成して有効にする
- しばらく動かして、誤検知の多いルールは条件や除外を調整する
テンプレートの多くは、決まった間隔でログを調べるスケジュールのルールです。ほかに、ほぼ1分ごとに調べるルール(NRT)や、普段の振る舞いからの外れを記録する異常検出のルールがあります。
Defender ポータルでは、相関は Defender XDR が受け持つ
Azure ポータルの Sentinel では、Fusion と呼ばれるルールが、製品をまたいだアラートの相関を受け持っていました。Defender ポータルにつなぐと Fusion は無効になり、代わりに Defender XDR の相関の仕組みが、Sentinel のアラートと Defender の製品のアラートをまとめてインシデントにします。
そのため、Sentinel の分析ルールで「インシデントを作るか」の設定を細かく決めていても、関連するアラートは1件のインシデントに統合されることがあります。また、インシデントを作らずアラートだけを出す設定のルールは、Defender ポータルの一覧には表示されません。
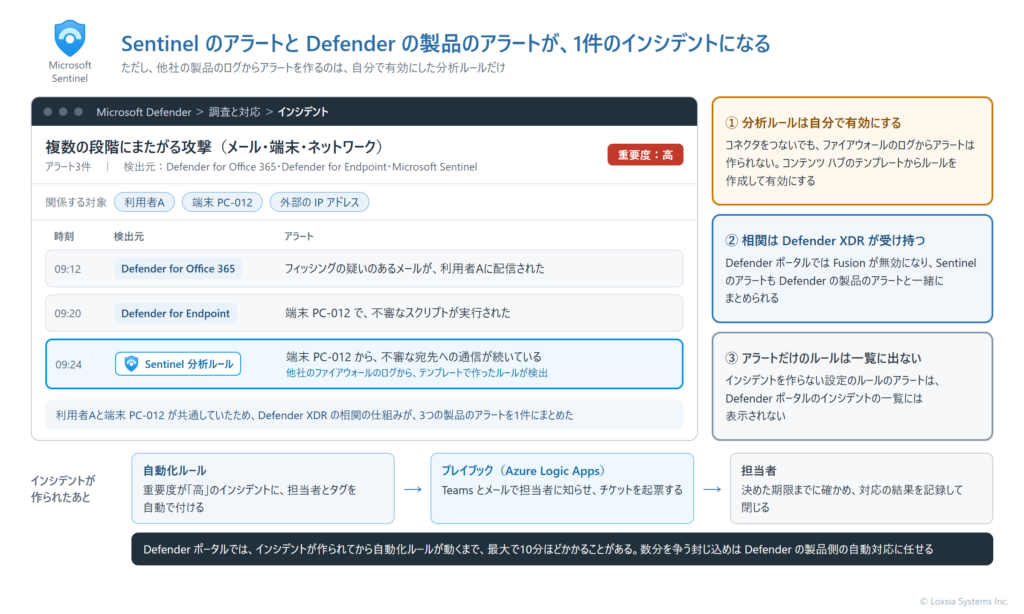
対応を回す|インシデントの割り当て・自動化ルール・プレイブック
インシデントが作られても、誰が見るのかが決まっていなければ放置されます。小さな体制でも回るように、最初に次の3点を決めておきます。
- 担当と見る頻度:誰が、どの重要度のインシデントを、いつまでに確かめるか
- 自動化ルール:特定の分析ルールから作られたインシデントに、担当者やタグを自動で付ける。誤検知と分かっているものは自動で閉じる
- プレイブック:重要度の高いインシデントを、Teams やメール、チケットのシステムに知らせる
自動化ルールは条件を決めるだけで使え、プレイブックは Azure Logic Apps のワークフローとして動きます。プレイブックは実行の回数などに応じて Logic Apps の料金がかかるので、まずは通知のような軽い処理から始めます。
なお、Defender ポータルでは、インシデントが作られてから自動化ルールが動くまでに、最大で10分ほどかかることがあります。数分を争う封じ込めは、Defender の製品側の自動対応に任せ、Sentinel の自動化は通知や起票に使うと役割が分かれます。
費用を見張る|取り込み量の確認と、データ レイクの使い分け
Sentinel の費用は、コネクタを足したときや、機器の設定を変えたときに、気づかないうちに増えます。取り込みの量は、テーブルごとに定期的に確かめます。
確かめる場所は、Log Analytics ワークスペースの使用量の画面と、Azure の Cost Management です。テーブルごとの量を見ると、どのコネクタが費用の大半を占めているかが分かります。Azure の予算のアラートを設定しておくと、想定を超えたときに気づけます。
量が多く、普段は調べないログはデータ レイク層へ
Microsoft は、取り込むデータを2つに分けて考えるよう勧めています。
- 主要なセキュリティ データ:EDR のログ、認証のログ、クラウドの監査ログ、外部のシステムのアラートなど。検出のルールを当てるので、分析層に置く
- 補助的なセキュリティ データ:プロキシ、ファイアウォール、通信の記録(NetFlow)、ストレージのアクセス ログなど。量が多く、調査のときに必要な分だけ調べるので、データ レイク層に置く
データ レイク層は取り込みと保存の単価が低い代わりに、調べるたびに読んだ量に応じた料金がかかります。検出のルールを当てたいログを分析層に、残しておけばよいログをデータ レイク層に分けると、費用と使い勝手の釣り合いが取れます。
コミットメント レベルは、下げるのに31日かかる
取り込みの量が1日100GBを超えて安定してきたら、コミットメント レベルで単価を下げられます。レベルはいつでも上げられますが、上げると31日の約束の期間が始まり、下げたり従量課金に戻したりできるのは、その期間が終わってからです。量の見込みが固まってから選びます。
Microsoft Sentinel の始め方
- Defender XDR で足りるかを見極め、他社の製品のログ・長期の保存・独自の検出・自動化のどれが要るかを決める
- セキュリティ用の Log Analytics ワークスペースを用意し、Defender ポータルにつなぐ
- 無料のデータからつなぎ、有料のデータは目的と量を見て足す
- コンテンツ ハブのテンプレートから、分析ルールを有効にする
- 担当を決め、自動化ルールとプレイブックで通知と割り当てを回す
- テーブルごとの取り込み量を見張り、普段は調べないログはデータ レイク層へ置く
弊社の支援
弊社は、Microsoft 365 と Azure の導入とセキュリティ設定を支援しています。Sentinel は、コネクタをつなげばすぐにログが集まりますが、どのログを取り込み、どのルールを有効にし、誰がどう対応するかは、お使いの製品と運用の体制によって変わります。
Defender XDR で足りるかの見極めから、ワークスペースの設計、取り込むログと費用の見積もり、分析ルールと自動化の設定、取り込み量の見張り方までをご一緒に進めます。Azure のサーバーやデータベースの保護はAzure の環境を Microsoft Defender for Cloud で守る、端末の保護の設定はMicrosoft 365の端末セキュリティ対策(Defender for Endpoint編)、フィッシングへの備えは多要素認証を突破する中間者型フィッシング(AiTM攻撃)を防ぐ、セキュリティ対策の全体像はゼロトラストとはで解説しています。
よくあるご質問
こちらをクリックして「よくある質問」を表示
Defender XDR を使っていれば、Sentinel は要りませんか?
Microsoft 365 と Defender の製品だけを使い、直近のできごとを調べられれば足りるなら、まず Defender XDR を使いこなすのが先です。他社の製品やネットワーク機器のログも見たい、30日より長く残したい、独自の検出や対応の自動化をしたい場合に、Sentinel を組み合わせます。
Sentinel の費用は、ユーザーの数で決まりますか?
ユーザーの数ではなく、取り込んだログの量で決まります。Azure のアクティビティ ログ、Office 365 の監査ログ、Defender の製品のアラートは無料で取り込めます。生のログは有料なので、目的と量を見て選んで取り込みます。
コネクタをつなげば、攻撃を検出してくれますか?
Defender の製品が出すアラートはインシデントとして届きますが、自分で取り込んだ他社の製品のログなどから攻撃の兆しを見つけるには、分析ルールを有効にする必要があります。コンテンツ ハブからソリューションを入れ、テンプレートからルールを作成して有効にしてください。
東日本のリージョンを選べば、データは国内で処理されますか?
ログの保存場所は、ワークスペースのリージョンになります。一方で、Microsoft Learn によると、ヨーロッパとイスラエル以外のリージョンのワークスペースでは、Sentinel はデータを米国のリージョンで処理します。保存場所と処理場所を分けて確かめてください。
ログはどのくらいの期間、残せますか?
分析層は90日まで無料で保持でき、最長2年まで延ばせます。90日を超えた分は保存の料金がかかります。監査のために長く残したいログは、最長12年残せるデータ レイク層に置くと、保存の費用を抑えられます。
まず試してみることはできますか?
ワークスペースで Sentinel を有効にすると、最初の31日間は、分析層に取り込む1日10GBまでが無料です。試用の間も、プレイブックなどの自動化の費用は別にかかります。試用の間にテーブルごとの取り込み量を確かめておくと、本番の費用を見積もれます。
Microsoft Sentinel は、取り込むログと有効にするルールを決めてはじめて、費用に見合った働きをします。まずは Defender XDR で足りるかを見極め、要る場面に絞ってログをつなげば、費用を抑えて始められます。お使いの製品と運用の体制をお聞かせいただければ、進め方をご提案します。お問い合わせよりお気軽にご相談ください。
関連サービス・関連コラム
- セキュリティ強化支援(ゼロトラスト)
- クラウド導入支援(Azure)|アセスメントから移行・運用まで一気通貫で伴走
- Azure の環境を Microsoft Defender for Cloud で守る|無料の CSPM と有料プランの境目、CNAPP の全体像
- Microsoft 365の端末セキュリティ対策(Defender for Endpoint編)|P1・P2・Defender for Businessの違いと、入れただけでは効かない設定
- 多要素認証を突破する中間者型フィッシング(AiTM攻撃)を防ぐ|Microsoft Entra IDでフィッシングに強い認証と準拠端末を必須にする
- Application Insights Smart Detectionのアラート設定勘所|検知した異常が誰にも届かない状態を防ぐ
- ゼロトラストとは|中小企業がMicrosoft 365で始めるセキュリティ
まずは無料トライアルで、効果をご確認ください
「AIプライベート」は短期・低コストで試せます。帳票入力(AI-OCR)・電話対応(AI-Voice)・計画づくり(AI-Enhance)の自動化から、クラウド(Azure・Microsoft 365)・DXのご相談まで、お気軽にどうぞ。