AIでアプリの脆弱性を探す|MicrosoftのMDASHに見る、従来のSASTとの違いと開発工程への組み込み方
AI がソースコードを読んで脆弱性を探す「AI SAST」が、実用段階に入りつつあります。
従来の SAST は、危険な書き方の型を探す仕組みで、認証やアクセス制御の欠陥は自動で見つけにくいと OWASP も挙げています。AI を使った解析は、コードの意図を推論し、悪用できるかまで確かめることで、この隙間を埋め始めています。
Microsoft は2026年5月、100を超える AI エージェントを組み合わせた脆弱性発見の仕組み「MDASH」を発表し、Windows で16件の未知の脆弱性を見つけたと公表しました。GitHub や Anthropic も、AI でコードを検査する機能を出しています。一方で、開発の現場に入れるときには次の点が見落とされがちです。
- AI の解析は、同じコードでも実行のたびに結果が変わることがあり、マージを止める必須条件には向かない
- 外部から届いたプルリクエストを AI に検査させると、プロンプトインジェクションの入口になる
- AI の検査は従量課金のものが多く、予算の上限に達すると、検出そのものが止まる
この記事では、従来の SAST と AI を使った解析の違い、MDASH の仕組みと実績、いま使える選択肢、開発の流れに組み込むときの注意を、Microsoft・GitHub・Anthropic の公開情報をもとに解説します。
株式会社ロクシアシステムズは、福岡と東京を拠点に、全国のお客様へ Microsoft 365・Azure の導入支援と、AIの業務活用(AIプライベート)の支援を提供しているIT企業です。
従来の SAST が見つけにくいもの|「警告ゼロ」でも認可の抜けは残る
SAST(静的アプリケーション セキュリティ テスト)は、プログラムを動かさずにソースコードを調べ、脆弱性につながる弱点を見つける仕組みです。GitHub の CodeQL は、コードを解析してデータベースにし、外部からの入力が危険な処理まで届く経路を、専用のクエリ言語で追います。
この方法は、SQL インジェクションのように「入力が無害化されないまま危険な関数に届く」型の欠陥に強い一方、苦手な領域もあります。OWASP は、ソースコード解析ツールの弱点として次の点を挙げています。
- 認証の問題、アクセス制御の問題、暗号の誤った使い方は、自動で探すのが難しい
- 自動で見つけられるのは、アプリケーションの欠陥のうち比較的小さな割合にとどまる
- 誤検知が多い
- 設定の不備は、コードに現れないため見つけにくい
アクセス制御の欠陥は「書かれていないチェック」
アクセス制御の欠陥の多くは、危険なコードが書かれているのではなく、必要な確認が書かれていないことで生まれます。たとえば、請求書を表示する処理で「この請求書は、ログインしている利用者の会社のものか」を確かめていない、という欠陥です。
どの利用者がどのデータを見てよいかは、業務の決まりで決まります。コードの型として決めておけないため、型を探す仕組みでは見つけにくいのです。CodeQL の警告がゼロでも、こうした欠陥が無いことの証明にはなりません。
AI を使った解析は何が違うのか|推論して、悪用できるかまで確かめる
AI を使った解析は、関数の名前やコメント、周りのコードから処理の意図を読み取り、「この処理には権限の確認があるべきだ」といった仮説を立てて調べます。GitHub の AI Scan も、検出する分類に「アクセス制御の不備」と「認証の不備」を挙げています。
| 観点 | 従来の SAST | AI を使った解析 |
|---|---|---|
| 見つけ方 | あらかじめ決めた規則(クエリ)に当てはまるコードを探す | 処理の意図を推論し、欠陥の仮説を立てて確かめる |
| 得意な欠陥 | 入力が危険な処理に届く型の欠陥(インジェクションなど) | 型にしにくい欠陥(認可の抜けなど)にも届きうる |
| 結果の再現性 | 同じコードなら同じ結果 | 同じコードでも、実行のたびに結果が変わることがある |
| 誤検知への対処 | 規則を調整して減らす | 別のエージェントの検証や、実際に動かして確かめる仕組みで減らす |
| 費用 | ライセンス料が中心 | ライセンス料に加え、AI の利用量に応じた課金があることが多い |
結果が変わりうることは、各社とも明記しています。Anthropic は、同じコードを2回検査しても違う結果が出ることがあると説明し、GitHub も Copilot Autofix の生成モデルは結果が一定ではないとしています。AI を使った解析は、従来の SAST を置き換えるものではなく、重ねて使うものと考えるのが妥当です。
MDASH|100を超える AI エージェントが、見つけて・議論して・証明する
MDASH(Multi-Model Agentic Scanning Harness)は、Microsoft のセキュリティ部門が2026年5月12日に発表した、AI による脆弱性発見の仕組みです。Microsoft のコードセキュリティのチームが、攻撃研究のチームや Windows の攻撃研究のチームと共同で作りました。100を超える専門の AI エージェントが、次の5つの段階で処理します。
- 準備:ソースコードを取り込んで索引を作り、過去の変更履歴から攻撃されうる箇所と脅威を洗い出す
- 走査:監査役のエージェントが疑わしい処理の流れを調べ、根拠を付けて候補を挙げる
- 検証:討論役のエージェントが、その候補に本当に到達でき、悪用できるかを賛否に分かれて議論する
- 重複の整理:同じ欠陥を指す候補をまとめる
- 実証:欠陥を引き起こす入力を作って実際に動かし、再現を確かめる
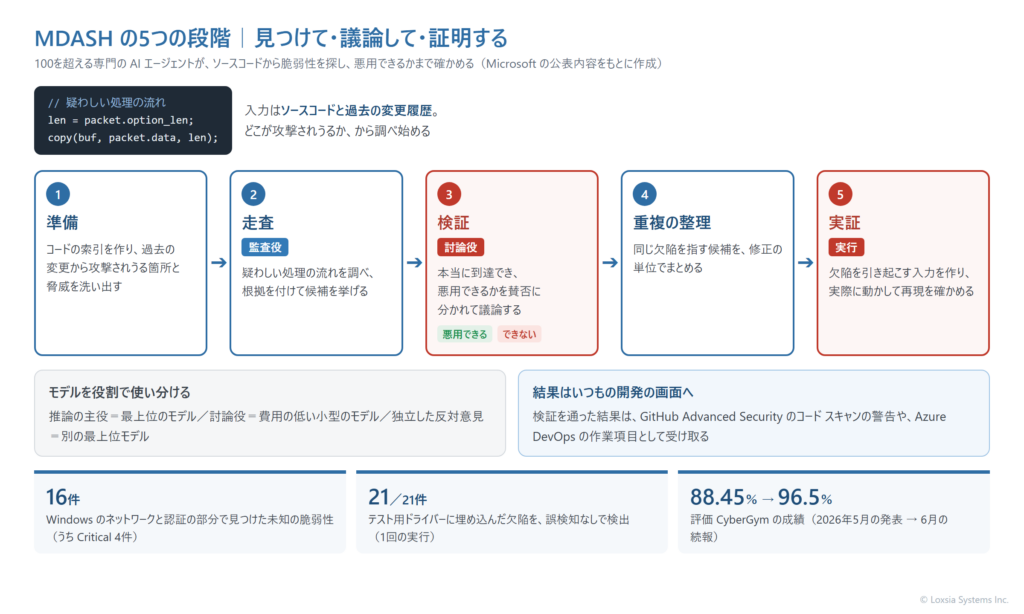
使う AI モデルも1つではありません。推論の主役には最上位のモデルを、討論役には費用の低い小型のモデルを、独立した反対意見には別の最上位モデルを当てます。Microsoft は、強みは個々のモデルではなく、モデルを組み合わせる仕組みの側にあると説明しています。
Microsoft が公表した実績
| 項目 | 公表された内容 |
|---|---|
| Windows での発見 | ネットワークと認証の部分で、未知の脆弱性を16件。うち4件は、遠隔からプログラムを実行される Critical の脆弱性 |
| 埋め込んだ欠陥の検出 | テスト用のドライバーに意図的に埋め込んだ21件を、誤検知なしですべて検出(1回の実行の結果) |
| 過去の案件の再発見 | 過去5年に報告された TCP/IP のドライバーの7件をすべて、ログを扱うドライバーの28件のうち96%を見つけた |
| ベンチマーク | 脆弱性発見の評価 CyberGym で、発表時点で公開の首位となる 88.45%。6月の続報では 96.5% まで伸びたとしている |
いずれも Microsoft 自身の発表です。Windows で見つかった脆弱性のうち2件は、認証なしで遠隔から攻撃できる Critical の脆弱性として、2026年4月の月例の更新で修正されました。端末やサーバーの側でどう備えるかは、同時に公開したAIが脆弱性を見つける時代の月例パッチ運用で解説しています。
提供状況と、結果の受け取り方
MDASH は Microsoft の社内で使われており、お客様向けにはプレビューとして限られた組織に提供されています。申し込みは Microsoft の営業担当を通じて行う案内です。一般提供の時期は公表されていません。
Microsoft は、検証を通った結果が GitHub Advanced Security のコード スキャンの警告として表示され、Azure DevOps ではビルドを止める条件や、修正の作業項目にもつながると説明しています。新しい開発ツールを覚えなくても、いつもの画面で結果を受け取れる設計です。
いま使える選択肢|GitHub・Azure DevOps・Claude
MDASH は申し込み制のプレビューですが、AI を使った解析は、すでに使える製品にも入り始めています。
| 製品 | AI の使い方 | 提供状況・費用 |
|---|---|---|
| GitHub Code Security | CodeQL の警告に、Copilot Autofix が修正案を付ける。AI Scan は、CodeQL が対応していない言語も含めて、プルリクエストの差分を AI で検査する | 1コミッターあたり月30ドル。リポジトリ全体の AI Scan はパブリック プレビュー。AI Scan と、修正まで進めるエージェント型の Autofix は AI クレジットで別に課金 |
| GitHub Advanced Security for Azure DevOps | Azure Repos で CodeQL を動かせる。Copilot Autofix が、CodeQL や他のツールの警告、依存関係の警告に修正案を出す | Code Security は1コミッターあたり月30ドル。Autofix はパブリック プレビューで、AI クレジットで別に課金 |
| Claude Code(Anthropic) | 作業中の変更をセキュリティの観点で検査するコマンドがある。Claude Security プラグインは、複数のエージェントでコードベース全体を検査し、修正案を出す | プラグインはベータ。修正案が自動で適用されることはない |
| MDASH(Microsoft) | 前の章のとおり、複数のモデルとエージェントで発見から実証まで行う | 限られた組織へのプレビュー |
GitHub Code Security は、GitHub Team プランでも購入できます。パブリック リポジトリでは、コード スキャンと Copilot Autofix を無料で使えます。費用はいずれも、2026年11月に各社の公開ページで確認した内容です。
Azure DevOps でソースを管理しているなら
Azure Repos にソースを置いている場合は、GitHub に移さなくても、GitHub Advanced Security for Azure DevOps で CodeQL と Autofix を使えます。ただし、GitHub 側の AI Scan に当たる機能は、Azure DevOps 版の説明には見当たりません。AI による検出を重ねたい場合は、Claude Code のような開発者の手元で動くツールと組み合わせる形になります。
開発の流れに組み込むときの注意
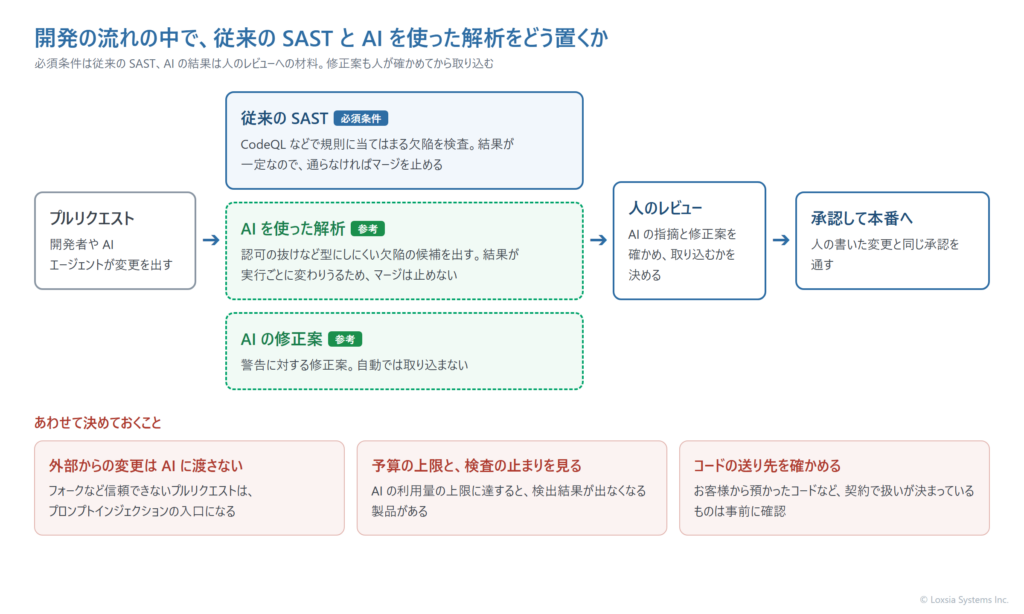
AI を使った解析は、従来の SAST とは性質が違うため、置き方を間違えると開発が止まったり、かえって危険を招いたりします。
AI の結果を、マージの必須条件にしない
結果が実行のたびに変わりうるものを必須条件にすると、同じ変更が通ったり止まったりします。GitHub も、AI Scan の結果は参考扱いで、コード スキャンのチェックを失敗にせず、マージの必須条件にもできないとしています。
必須条件には従来の SAST(CodeQL など)を置き、AI の結果はレビューする人への材料として渡す、という2段構えが現実的です。
外部から届いたプルリクエストを AI に検査させない
AI はコードの中のコメントや文字列も読みます。悪意のある変更に AI への指示が仕込まれていると、検査そのものが乗っ取られるおそれがあります。Anthropic は、自社のセキュリティレビューの自動化ツールについて、プロンプトインジェクションへの対策が十分ではないため、信頼できるプルリクエストだけに使うよう明記しています。GitHub の AI Scan も、フォークから届いたプルリクエストは対象外です。
AI を乗っ取る攻撃の全体像はプロンプトインジェクション対策で解説しています。
修正案は、人が確かめてから取り込む
Anthropic は、重要なシステムでは特に、修正案を適用する前に必ず確かめるよう求めています。GitHub も、微妙な論理の欠陥は修正が難しいとしています。AI の修正案も、人の書いた変更と同じレビューと承認を通してから本番に出します。本番への出し方の組み立てはAzure DevOps で本番環境へのデプロイを管理するで解説しています。
予算の上限と、コードの送り先を決めておく
GitHub の AI Scan は、AI クレジットの予算を厳格な上限で止めていると、クレジットが尽きた時点で検出結果を出せなくなります。費用を抑える設定が、気づかないうちに検査の空白を作ることがあります。上限を設けるなら、消費の状況を定期的に見る運用とあわせて決めます。
また、AI を使った解析ではソースコードが AI のサービスに送られます。お客様から預かったコードや、契約で扱いが決まっているコードを検査させる前に、送り先のサービスでのデータの扱いと、契約上問題が無いかを確かめておきます。
AI を使った解析を取り入れる手順
- 従来の SAST(CodeQL など)をプルリクエストで動かし、マージの必須条件にする
- AI を使った解析を重ね、結果はレビューの材料として扱う
- AI に検査させるのは、信頼できるプルリクエストだけにする
- 修正案は、人のレビューと承認を経てから取り込む
- AI の利用量の予算と上限を決め、検査が止まっていないかを見る
- ソースコードの送り先と、データの扱いを確かめておく
弊社の支援
弊社は、GitHub Copilot と Azure を組み合わせた開発基盤の構築を支援しています。ソースの置き場所や開発の流れはお客様ごとに違うため、どの検査をどこに置くかは、その流れに合わせて決める必要があります。
CodeQL の導入と必須条件の設定から、AI を使った解析の重ね方、修正案のレビューと承認の流れ、費用の上限の決め方までをご一緒に進めます。開発基盤の全体像はAI駆動開発を安全に始めるで解説しています。
資料のご案内
AI駆動開発への移行|GitHub Copilot × Azure による次世代開発基盤
AI に開発を任せるときに、ソースの置き場所・レビュー・承認をどう統制するかをまとめています。
よくあるご質問
こちらをクリックして「よくある質問」を表示
AI を使った解析を入れれば、従来の SAST は要らなくなりますか?
要らなくはなりません。AI を使った解析は、同じコードでも実行のたびに結果が変わることがあり、マージの必須条件には向きません。必須条件には従来の SAST を置き、AI の結果はレビューの材料として重ねて使います。
MDASH はすぐに使えますか?
MDASH は Microsoft の社内で使われ、お客様向けには限られた組織へのプレビューとして提供されています。申し込みは Microsoft の営業担当を通じて行う案内で、一般提供の時期は公表されていません。
Copilot Autofix を使うには、GitHub Copilot の契約が必要ですか?
GitHub は、CodeQL の警告に対する Copilot Autofix に GitHub Copilot の契約は要らないとしています。プライベート リポジトリでは GitHub Code Security のライセンスが必要で、修正まで進めるエージェント型の Autofix は AI クレジットで別に課金されます。
Azure DevOps でも AI を使った解析はできますか?
GitHub Advanced Security for Azure DevOps で CodeQL を動かし、Copilot Autofix(パブリック プレビュー)で修正案を受け取れます。MDASH の結果も Azure DevOps につながると Microsoft は説明しています。
AI の修正案をそのまま取り込んでもよいですか?
そのまま取り込まず、人が確かめてから取り込みます。GitHub も Anthropic も、修正案は誤りを含みうるため確認が必要だとしています。人の書いた変更と同じレビューと承認を通してから本番に出します。
ソースコードを AI に送っても大丈夫ですか?
送り先のサービスでのデータの扱いと、契約上の制約によります。お客様から預かったコードなど、扱いが契約で決まっているコードは、検査させる前に送ってよいかを確かめます。
AI を使った解析は、従来の SAST が苦手だった認可の抜けにも届き始めていますが、結果の揺らぎや、AI を狙う攻撃という新しい注意点も持ち込みます。今の開発の流れのどこに置くかを決めてから入れることが大切です。お使いの開発環境をお聞かせいただければ、組み込み方をご提案します。お問い合わせよりお気軽にご相談ください。
関連サービス
関連コラム
- AIが脆弱性を見つける時代の月例パッチ運用|Intuneの更新リングと緊急時の迅速化を見直す
- AI駆動開発を安全に始める|GitHub Copilot × Azure で作る開発基盤
- Azure DevOps で本番環境へのデプロイを管理する|承認・自動確認・切り戻しの組み立て方
- Azure DevOps のブランチ戦略とリリース単位|検証した変更だけを本番に出す方法
- プロンプトインジェクション対策|Copilot・AIエージェントを乗っ取る攻撃を、Microsoft 365で防ぐ
- Azure の環境を Microsoft Defender for Cloud で守る|無料の CSPM と有料プランの境目、CNAPP の全体像
まずは無料トライアルで、効果をご確認ください
「AIプライベート」は短期・低コストで試せます。帳票入力(AI-OCR)・電話対応(AI-Voice)・計画づくり(AI-Enhance)の自動化から、クラウド(Azure・Microsoft 365)・DXのご相談まで、お気軽にどうぞ。