AIが脆弱性を見つける時代の月例パッチ運用|Intuneの更新リングと緊急時の迅速化を見直す
AI が脆弱性を見つける速さが上がり、Windows の月例更新をどれだけ早く当てるかが問われるようになっています。
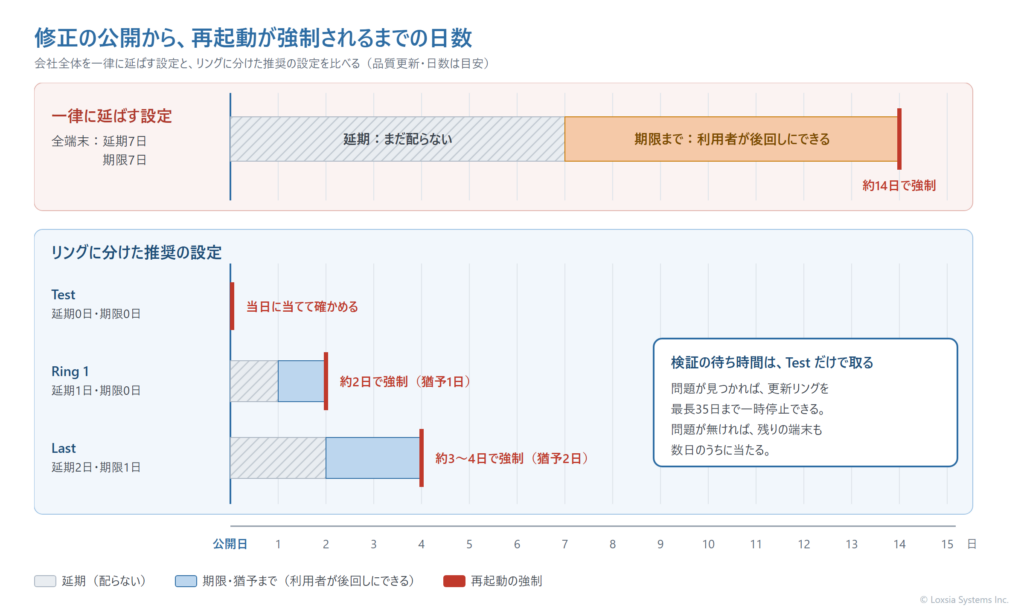
Microsoft は、品質更新の延期を3日未満にするよう勧めています。延期7日・期限7日の設定では、修正が公開されてから再起動が強制されるまで、最長でおよそ2週間かかります。AI による脆弱性の発見が速まり、この空白の重みが増しています。
Microsoft は2026年5月、AI エージェントで脆弱性を探す仕組み「MDASH」が、Windows のネットワークと認証の部分で16件の未知の脆弱性を見つけたと公表しました。検証のために品質更新を1週間ほど延ばす運用は珍しくありませんが、次の点は見落とされがちです。
- 検証のための待ち時間は、会社全体で一律に取るものではなく、一部の端末で先に当てて取るもの
- 緊急の修正は、更新リングの延期を飛ばして配る「迅速化」で当てられ、Microsoft 365 Business Premium や E3 でも使える
- Windows Server 2025 の再起動のいらない更新(ホットパッチ)は、Azure Arc 経由なら2026年5月から追加費用なしで使える
この記事では、AI が脆弱性の発見を速めている状況から始めて、更新リングの推奨値、緊急時の迅速化、再起動を減らすホットパッチ、サーバーと公開している機器の優先順位までを、Microsoft Learn と Microsoft Security ブログの公開情報をもとに解説します。
目次
株式会社ロクシアシステムズは、福岡と東京を拠点に、全国のお客様へ Microsoft 365・Azure の導入支援と、AIの業務活用(AIプライベート)の支援を提供しているIT企業です。
AI が脆弱性の発見を速めている|2026年4月に修正された Windows の2件
MDASH は、100を超える AI エージェントが、ソースコードから脆弱性の候補を挙げ、悪用できるかを議論し、実際に動かして確かめる仕組みです。Microsoft が見つけたと公表した16件のうち4件は、遠隔からプログラムを実行される Critical の脆弱性でした。そのうち2件は、2026年4月の月例の更新で修正されています。
| 項目 | CVE-2026-33827 | CVE-2026-33824 |
|---|---|---|
| 対象 | Windows の TCP/IP | Windows の IKE サービス拡張(VPN などの鍵交換) |
| 深刻度・CVSS | Critical・8.1 | Critical・9.8 |
| 認証 | 不要 | 不要 |
| 攻撃の条件 | IPsec を有効にした端末に、細工した IPv6 のパケットを送る | IKE で通信を受け付ける設定の機器に、細工したパケットを送る |
| 悪用の状況 | 公開時点で、悪用も事前の公開も確認されていない | |
どちらも、認証なしにネットワーク越しに攻撃できる種類の脆弱性です。見つける側に AI が入れば、同じ技術は攻撃する側も使えます。修正が公開されてから悪用が始まるまでの時間は短くなる前提で、運用を組み立てておくのが妥当です。
MDASH の仕組みと、開発の現場で AI を使って脆弱性を探す方法は、同時に公開したAIでアプリの脆弱性を探すで解説しています。
「検証してから当てたい」なら、全社を待たせずリングで分ける
品質更新を延ばすのは、業務のアプリが更新で動かなくなるのを避けるためです。この考え自体は正しいのですが、会社全体の端末を一律に1週間待たせると、その間すべての端末に穴が開いたままになります。
Microsoft が勧めるのは、端末をいくつかの「リング」に分け、情シスの端末など一部で先に当てて確かめ、問題が無ければ1〜2日ずつ広げる方法です。待ち時間を取るのは一部の端末だけで、残りの端末も数日のうちに当たります。問題が見つかったときは、更新リングを最長35日まで一時停止できます。
更新リングの推奨値|延期は3日未満、期限は0〜1日
Windows Autopatch のドキュメントは、品質更新のリングごとの推奨値を次のように示しています。Intune で自分で更新リングを作る場合も、同じ値が目安になります。
| リング | 延期 | 期限 | 猶予期間 |
|---|---|---|---|
| Test(先行の端末) | 0日 | 0日 | 0日 |
| Ring 1 | 1日 | 0日 | 1日 |
| Last(最後のリング) | 2日 | 1日 | 2日 |
| Intune で設定できる範囲 | 0〜30日 | 0〜30日 | 0〜7日 |
いずれのリングも、期限の前の自動再起動を有効にします。Intune の設定のドキュメントも、延期は3日未満に、期限は0日か1日に、猶予期間は1日か2日にするよう勧めています。
期限と猶予期間の意味
- 延期:更新が公開されてから、端末に配り始めるまでの日数
- 期限:端末が更新を見つけてから、インストールと再起動を強制するまでの日数
- 猶予期間:インストールが終わって再起動待ちになってから、自動で再起動するまでの最低日数。休暇明けなどで久しぶりに電源を入れた端末が、すぐに強制再起動されないようにするためのもの
猶予期間は期限の後に足される日数ではなく、期限と猶予期間のうち遅いほうで再起動が強制されます。延期7日・期限7日なら、公開から再起動の強制まで最長でおよそ2週間です。
Windows Autopatch を使える環境なら
Windows Autopatch は、Microsoft 365 Business Premium や、Microsoft 365 E3・E5 に含まれる Windows Enterprise E3・E5 で使えます。Autopatch のグループには、Test と Last のリングが最初から用意され、間にリングを足せます。Autopatch で管理する端末には、自分で作った更新リングを割り当てないよう Microsoft は勧めています。
緊急時は「迅速化」で、延期を飛ばして配る
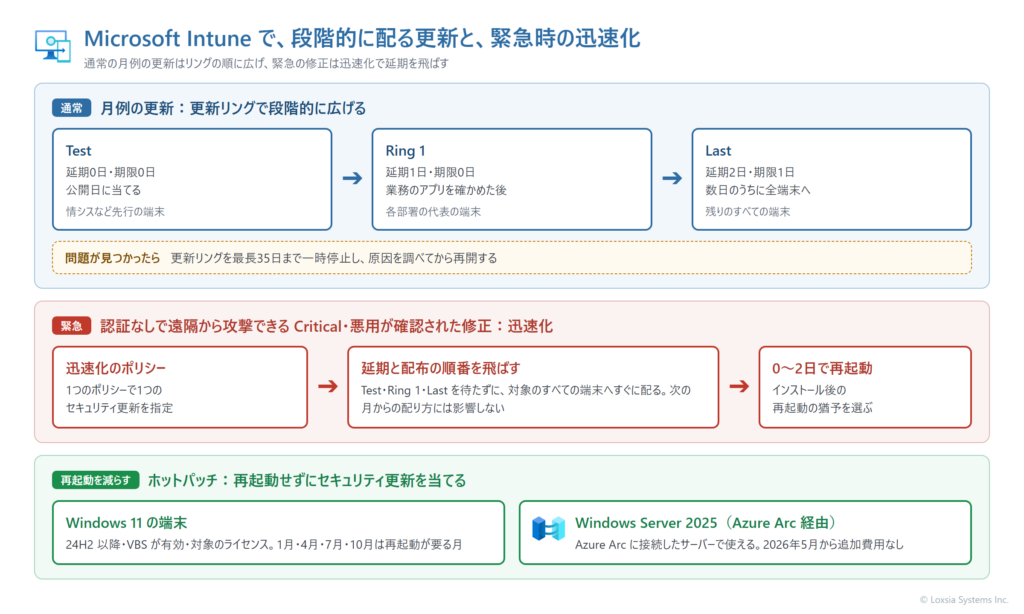
認証なしに遠隔から攻撃できる Critical の脆弱性や、悪用が確認された脆弱性の修正は、リングの順番を待たずに当てたいことがあります。Intune の品質更新の「迅速化(Expedite)」を使うと、更新リングの延期と通常の配布の順番を飛ばして、指定した更新をすぐに配れます。
- 対象:迅速化に対応した Windows のセキュリティ更新。1つのポリシーで1つの更新を指定する
- 再起動:インストール後、再起動までの猶予を0〜2日から選ぶ
- その後:次の月からの更新の配り方には影響しない
- 前提:Intune Plan 1 と、Autopatch を使える Windows のライセンス(Business Premium、E3・E5 など)。Windows 11 24H2 より前の端末には Update Health Tools が要る
迅速化は、いつ使うかを先に決めておくと迷いません。たとえば「認証なしに遠隔から攻撃できる Critical」か「悪用が確認された」場合は迅速化する、という基準を、月例の更新の確認の手順に入れておきます。
再起動を減らすホットパッチ|端末と Windows Server 2025
更新を先延ばしにしたくなる大きな理由は、再起動で作業が止まることです。ホットパッチは、動いているプログラムに修正を当て、再起動せずにセキュリティ更新を適用する仕組みです。
Windows 11 の端末
Windows Autopatch のホットパッチは、Windows 11 24H2 以降で、Business Premium や Windows 11 Enterprise E3・E5 などのライセンスの端末に使えます。仮想化ベースのセキュリティ(VBS)が有効であることが条件で、Intune の品質更新のポリシーでホットパッチを許可します。
再起動がいらないのは3か月のうち2か月です。1月・4月・7月・10月は土台となる更新(ベースライン)の月で、この月は再起動が要ります。条件を満たさない端末には、再起動が要る通常の更新が配られます。
Windows Server 2025
オンプレミスや他のクラウドの Windows Server 2025 は、Azure Arc に接続するとホットパッチを使えます。Microsoft は2026年5月から、Azure Arc 経由のホットパッチを追加費用なしにしました。Azure 上では、Windows Server の Azure Edition でホットパッチを使えます。Azure Arc 経由の場合は、Azure Arc のエージェントの導入と VBS の有効化が前提です。
サーバーと公開している機器は、端末より先に当てる
認証なしにネットワーク越しに攻撃できる脆弱性で最も狙われやすいのは、インターネットや拠点間の VPN に面したサーバーや機器です。端末のリングとは別に、次の順で優先順位を付けておきます。
- インターネットに公開しているサーバーと、VPN の終端になっている機器
- 認証の基盤など、乗っ取られると影響が全社に及ぶサーバー
- 社内向けのサーバーと、利用者の端末
すぐに当てられないときの緩和策
CVE-2026-33824 について、Microsoft は IKE を使っていない機器では UDP の500番と4500番ポートへの受信を遮断し、IKE が必要な機器では既知の相手の IP アドレスだけを許可するよう示しています。同時に、これは更新の代わりにはならないと明記しています。緩和策は、更新を当てるまでの時間を稼ぐものと位置づけます。
更新が当たっていない端末を把握するには、Microsoft Defender for Endpoint Plan 2 に含まれる脆弱性の管理の機能が使えます。端末の守り方はMicrosoft 365の端末セキュリティ対策(Defender for Endpoint編)で解説しています。
補足:見つけた後の対応も AI に任せる流れ|Project Perception
Microsoft は2026年7月27日、複数の AI エージェントが攻撃の経路を探し、リスクを調べ、対策を進める「Project Perception」を発表し、8月3日にパブリック プレビューを始めました。Microsoft Defender ポータルの「Agentic security」から使います。
- 攻撃の役(レッド):侵入されうる経路を探す
- 守りの役(ブルー):状況を調べ、意味のあるリスクを見極める
- 修正の役(グリーン):対策を進め、守りを固める
影響の大きい操作の前では、人が承認するまで止まる仕組みです。料金は使った分だけの従量課金です。月例の更新を配る仕組みではなく、Defender で検知と対応を担う部門向けの機能なので、まずは更新リングと迅速化を整えることが先決です。検知と対応の進め方はMicrosoft Defender XDR でインシデント対応を回すで解説しています。
月例パッチの運用を見直す手順
- 今の更新リングの延期・期限・猶予期間を確かめ、公開から再起動の強制まで何日かかるかを数える
- 端末を Test・Ring 1・Last などのリングに分け、延期は3日未満、期限は0〜1日にする
- 迅速化を使う基準を決め、月例の更新の確認の手順に入れる
- Windows 11 24H2 の端末と Windows Server 2025 で、ホットパッチを使えるかを確かめる
- 公開しているサーバーと VPN の機器を、端末より先に当てる順番に置く
- すぐに当てられない機器には、公表された緩和策を当て、更新までの期限を決める
弊社の支援
弊社は、Microsoft 365 と Azure の導入と、Intune による端末の管理を支援しています。更新リングの値を変えるのは短時間でできますが、どの端末を先行のリングに入れるか、業務のアプリの確認を誰がいつ行うかを決める作業に時間がかかります。
今の更新の設定の点検から、リングの分け方、迅速化の基準づくり、ホットパッチと Azure Arc の導入、サーバーの更新の順番までをご一緒に進めます。端末の管理者権限の扱いはIntune Endpoint Privilege Managementとはで解説しています。
資料のご案内
Microsoft 365 セキュリティ対策ガイド【端末編】
Intune による端末の管理と、更新・暗号化・管理者権限の設定を段階的に進める方法をまとめています。
よくあるご質問
こちらをクリックして「よくある質問」を表示
延期を短くすると、業務のアプリが動かなくなるのが心配です。
会社全体の延期を短くするのではなく、一部の端末で先に当てて確かめるリングを作ります。問題が見つかれば、更新リングを最長35日まで一時停止できます。待ち時間を取るのは先行の端末だけにし、残りの端末は数日のうちに当てます。
迅速化は Microsoft 365 Business Premium でも使えますか?
使えます。Intune Plan 1 と、Windows Autopatch を使える Windows のライセンスが前提で、Business Premium や Microsoft 365 E3・E5 はこれを満たします。
ホットパッチなら、毎月の再起動はまったく要らなくなりますか?
要らなくなるのは3か月のうち2か月です。1月・4月・7月・10月は土台となる更新の月で、再起動が要ります。条件を満たさない端末には、再起動が要る通常の更新が配られます。
Windows Server のホットパッチに費用はかかりますか?
Windows Server 2025 を Azure Arc に接続して使うホットパッチは、2026年5月から追加費用なしになりました。Azure 上の Azure Edition でも、ホットパッチに追加の費用はかかりません。
緩和策を当てておけば、更新は後回しでもよいですか?
後回しにはしません。Microsoft も、緩和策は更新の代わりにはならないと明記しています。緩和策は更新までの時間を稼ぐものとして使い、当てる期限を決めておきます。
Project Perception を入れれば、パッチの運用も任せられますか?
Project Perception は、Defender で攻撃の経路の発見やリスクの調査、対策を進める機能で、月例の更新を配る仕組みではありません。更新の配布は、Intune の更新リングと迅速化で整えます。
AI が脆弱性を見つける速さは、守る側にとっても攻める側にとっても上がっています。更新リングの延期を短くし、緊急時の迅速化と優先順位を決めておけば、修正が出てから当たるまでの空白を数日に縮められます。お使いの更新の設定をお聞かせいただければ、見直しの進め方をご提案します。お問い合わせよりお気軽にご相談ください。
関連サービス
関連コラム
- AIでアプリの脆弱性を探す|MicrosoftのMDASHに見る、従来のSASTとの違いと開発工程への組み込み方
- Microsoft 365の端末セキュリティ対策(Defender for Endpoint編)|P1・P2・Defender for Businessの違いと、入れただけでは効かない設定
- Microsoft 365の端末セキュリティ対策(Windows LAPS・BitLocker編)|ローカル管理者パスワードと回復キーをIntuneで管理する
- Intune Endpoint Privilege Managementとは|ローカル管理者権限を外しても業務を止めない仕組みと設計
- Microsoft Defender XDR でインシデント対応を回す|自動で止まる範囲と、アラートが届いてから閉じるまでの手順
- Azure の環境を Microsoft Defender for Cloud で守る|無料の CSPM と有料プランの境目、CNAPP の全体像
まずは無料トライアルで、効果をご確認ください
「AIプライベート」は短期・低コストで試せます。帳票入力(AI-OCR)・電話対応(AI-Voice)・計画づくり(AI-Enhance)の自動化から、クラウド(Azure・Microsoft 365)・DXのご相談まで、お気軽にどうぞ。