MDM と MAM は何が違う?|会社支給スマホでもアプリ保護が要る理由と設定値
MDM は端末そのものを管理する仕組みで、MAM は端末の中の業務アプリとそのデータを守る仕組みです。
会社支給のスマホを MDM で管理していても、業務アプリから私物アプリへのコピーや保存までは制限されません。そこを受け持つのが、Intune のアプリ保護ポリシー(MAM)です。
端末を Intune に登録して、パスコードや暗号化を必須にしている環境でも、次の点は見落とされがちです。
- 端末を登録してパスコード・暗号化を必須にしても、業務アプリから私物アプリへのコピーや保存は制限されない
- Microsoft が推奨する「レベル2」の設定でも、印刷と連絡先の同期は許可のまま
- アプリ保護ポリシーを作っても、条件付きアクセスで対応したアプリだけを通さないと、標準のメールアプリなどから業務データに入れてしまう
この記事では、MDM と MAM の違いから始めて、Microsoft のデータ保護フレームワークのレベル1とレベル2の設定値、利用者から見た変化、条件付きアクセスとの組み合わせ、必要なライセンスまでを、Microsoft Learn の公開情報をもとに解説します。
目次
株式会社ロクシアシステムズは、福岡と東京を拠点に、全国のお客様へ Microsoft 365・Azure の導入支援と、AIの業務活用(AIプライベート)の支援を提供しているIT企業です。
MDM と MAM は何を守るのか|端末か、アプリの中のデータか
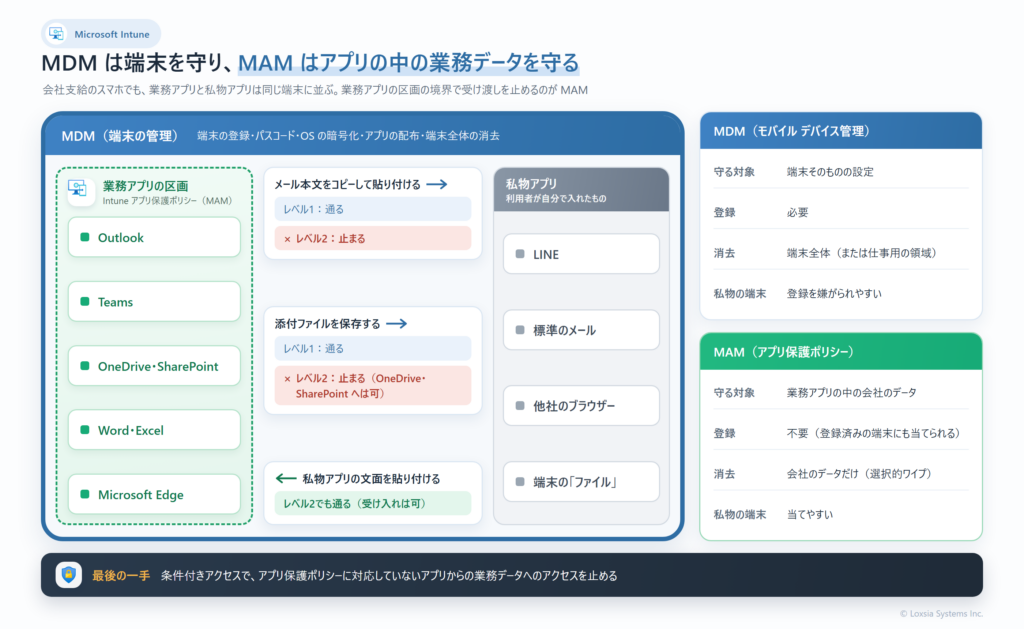
MDM(モバイル デバイス管理)は、端末を Intune に登録して、端末そのものを管理します。パスコードの強さ、OS の暗号化、アプリの配布、紛失したときの端末全体の消去などが対象です。
MAM(モバイル アプリ管理)は、Intune のアプリ保護ポリシーで、Outlook や Teams などの業務アプリの中にある会社のデータを守ります。端末を登録していなくても使え、消すときも会社のデータだけを消せます。これを選択的ワイプと呼びます。
| 観点 | MDM(端末の管理) | MAM(アプリ保護ポリシー) |
|---|---|---|
| 守る対象 | 端末そのものの設定 | 業務アプリの中の会社のデータ |
| 端末の登録 | 必要 | 不要(登録済みの端末にも当てられる) |
| 業務アプリから私物アプリへの受け渡し | OS と登録の形態ごとに、端末の側の設定で絞る | 業務アプリ単位で、iOS と Android にそろえて制限できる |
| 消去の範囲 | 端末全体(または仕事用の領域) | 会社のデータだけ |
| 私物の端末 | 登録を嫌がられやすい | 当てやすい |
会社支給の端末でも MAM を併用する理由
会社支給の端末でも、利用者は LINE などの私物アプリを入れて使っていることが多く、業務アプリと同じ端末に並んでいます。メールの本文や添付ファイルは、コピーや共有の操作ひとつで私物アプリへ渡せます。
iOS の管理対象のアプリの間だけで受け渡す設定や、Android の仕事用プロファイルのように、端末の側で絞る方法もあります。ただし、OS や登録の形態ごとに設定が分かれ、私物の端末には使えません。アプリ保護ポリシーなら、同じ考え方の設定を iOS と Android の業務アプリにそろえて当てられます。Microsoft も、MDM と MAM を組み合わせる構成を示しています。
Microsoft のデータ保護フレームワーク|レベル1・2・3の位置づけ
Microsoft は、アプリ保護ポリシーの推奨の設定を「データ保護フレームワーク」として、3つのレベルにまとめています。Intune の管理画面にレベルを選ぶ項目はなく、このフレームワークの値を参考に、アプリ保護ポリシーを自分で作ります。
| レベル | 名称 | Microsoft の位置づけ |
|---|---|---|
| レベル1 | 基本的なデータ保護 | 会社の端末に求める、最低限のデータ保護の設定 |
| レベル2 | 強化されたデータ保護 | 機密情報に触れる端末向け。業務データを扱うほとんどのモバイルの利用者に当てはまり、一部の設定は使い勝手に影響する |
| レベル3 | 高度なデータ保護 | 大きなセキュリティ部門を持つ組織や、高度な攻撃に狙われうる特定の利用者向け |
レベル3では、他のアプリからの受け取りの制限、印刷の禁止、6桁以上の PIN、モバイルの脅威の検出(Mobile Threat Defense)との連携などが加わります。この記事では、多くの組織が検討の対象にするレベル1とレベル2を扱います。
設定を変えるときは、検証用の環境、情シスなど一部の利用者、全社の順に広げる進め方を Microsoft は勧めています。利用者への影響が大きい変更ほど、広げる間隔を長く取ります。
レベル1(基本)の設定値|PIN と選択的ワイプを効かせる段階
レベル1は、業務データの受け渡しは制限せず、アプリを開くときの PIN と、会社のデータを消す仕組みを効かせる段階です。設定は「データ保護」「アクセス要件」「条件付き起動」の3つに分かれます。
データ保護|受け渡しは制限しない
| 設定 | レベル1の値 |
|---|---|
| 組織のデータのバックアップ | 許可 |
| 他のアプリへの送信・他のアプリからの受信 | すべてのアプリ |
| アプリ間の切り取り・コピー・貼り付け | すべてのアプリ |
| 組織のデータの暗号化 | 必須 |
| 印刷・連絡先の同期・通知 | 許可 |
| Web コンテンツ(リンク)の転送 | すべてのアプリ |
アクセス要件|アプリを開くときの PIN
- アプリの PIN:必須。数字の4桁以上で、単純な並び(1234 など)も認める
- 生体認証:PIN の代わりに使える。1440分(24時間)を過ぎると PIN の入力を求める
- 再確認:30分操作しないと、再び PIN か生体認証を求める
- 端末の画面ロックとの関係:端末に画面ロックがあっても、アプリの PIN は必須
条件付き起動|満たさない端末は止める
| 条件 | レベル1の動作 |
|---|---|
| PIN の入力の誤り | 5回で PIN のリセットを求める |
| オフラインのままの期間 | 7日(10080分)でアクセスを停止、90日で会社のデータを消去 |
| 脱獄・root 化された端末 | アクセスを停止 |
| Android:Google Play による端末の整合性の確認 | 基本の整合性と認定済みの端末でなければ停止 |
| Android:アプリの脅威スキャン | 有効でなければ停止 |
| Android:端末の画面ロック | 複雑さ「低」以上。満たさなければ警告 |
オフラインのままの期間とは、アプリが Intune に接続できない期間です。選択的ワイプは管理者が Intune から指示するほか、この期間が設定を超えたときにも働きます。消えるのは会社のデータだけで、私物の写真やアプリには触れません。
レベル2(強化)で足される設定|業務データを保護アプリの外へ出さない
レベル2は、業務データをアプリ保護ポリシーの対象のアプリの外へ出さない段階です。PIN などのアクセス要件はレベル1のままで、データの受け渡しと条件付き起動が強化されます。
データの受け渡し
| 設定 | レベル1 | レベル2 |
|---|---|---|
| 組織のデータのバックアップ | 許可 | ブロック |
| 他のアプリへの送信 | すべてのアプリ | ポリシーで管理されたアプリだけ |
| 組織のデータのコピーの保存 | 制限なし | ブロック。保存先は OneDrive for Business・SharePoint・写真ライブラリだけ |
| アプリ間の切り取り・コピー・貼り付け | すべてのアプリ | ポリシーで管理されたアプリの間だけ(他のアプリからの貼り付けは受け入れる) |
| 電話番号の受け渡し | 制限なし | どの電話アプリでも発信できる |
| Android:画面キャプチャと Google アシスタント | 許可 | ブロック |
| Web コンテンツ(リンク)の転送 | すべてのアプリ | Microsoft Edge だけ |
| 組織のデータの通知 | 許可 | 会社のデータを表示しない |
iOS では、カレンダーや設定のアプリなど一部の受け渡し先が、既定で除外の対象に入っています。業務で別のアプリとの受け渡しが要る場合は、除外の対象に足して個別に許可します。
条件付き起動
- 無効になったアカウント:アクセスを停止
- オフラインのままの期間:30日で会社のデータを消去(レベル1は90日)
- OS の最小バージョン:満たさなければアクセスを停止。値は自社で決める。Microsoft は目安として、iOS は最新の1つ前のメジャー バージョンまで、Android は 9.0 以降を示している
- Android の端末の状態:セキュリティ パッチの最小バージョン、ハードウェアの鍵による整合性の評価、複雑さ「中」以上の画面ロック。満たさなければアクセスを停止
- Samsung Knox による端末の構成証明:満たさなければアクセスを停止
Samsung Knox の構成証明の設定は、割り当てた端末すべてに効きます。Samsung の端末だけに当てたい場合は、割り当てのフィルターで対象を絞るよう Microsoft は注記しています。
レベル2でも許可のままの設定
レベル2でも、次の設定はレベル1のままです。
- 組織のデータの印刷
- 端末の連絡先アプリとの同期
- 他社製のキーボード
- 他のアプリからの受信(私物アプリから業務アプリへの受け渡し)
紙での持ち出しや、Outlook の連絡先が端末の連絡先に入ることを止めたい場合は、レベル3の値を参考に個別に変えます。
利用者から見て何が変わるか|できなくなる操作と、導入前の周知
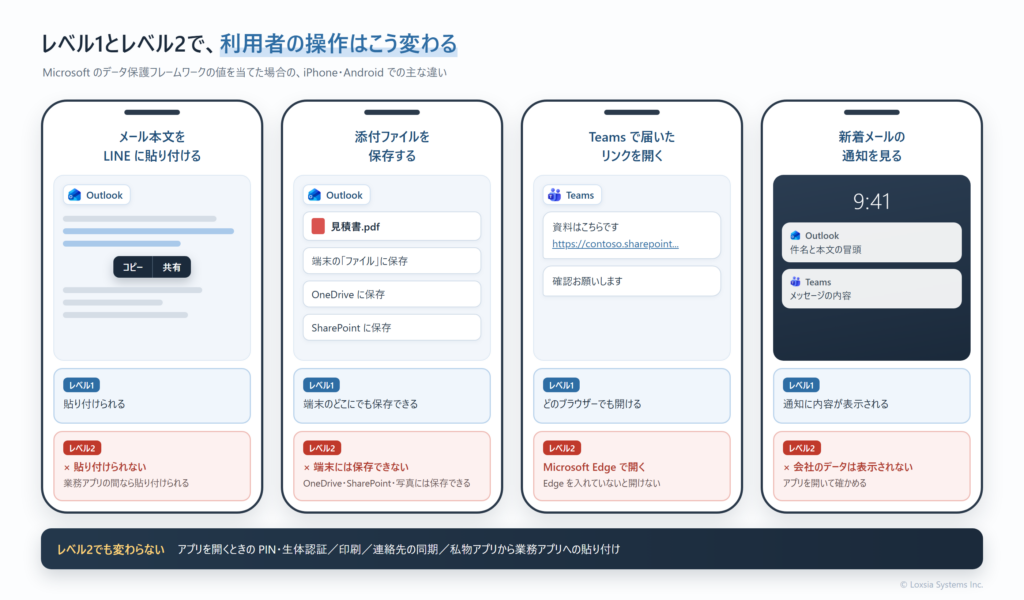
レベル1でも、業務アプリを開くたびに PIN か生体認証を求められるようになります。レベル2では、それに加えて次のような操作が変わります。
| 操作 | レベル1 | レベル2 |
|---|---|---|
| Outlook のメール本文を LINE に貼り付ける | できる | ✕ できない |
| LINE の文面を Outlook に貼り付ける | できる | できる |
| 添付ファイルを端末の「ファイル」に保存する | できる | ✕ できない(OneDrive・SharePoint へは保存できる) |
| Teams で届いたリンクを開く | どのブラウザーでも開ける | Microsoft Edge で開く |
| 新着メールの通知を見る | 内容が表示される | 会社のデータは表示されない |
| Android で画面キャプチャを撮る | できる | ✕ できない |
問い合わせが出やすい点
- コピーした文章を LINE に貼れない:レベル2の想定どおりの動き。業務の連絡を Teams などに寄せる方針と一緒に伝える
- 添付ファイルを保存できない:OneDrive に保存すれば、業務アプリで開ける
- リンクが開かない:Microsoft Edge が入っていない。会社支給の端末なら、事前に Intune で配っておく
- PIN を忘れた:5回間違えると、会社のアカウントでサインインし直して PIN を設定し直す流れになる
- Android でポリシーが届かない:端末を登録しない場合も、ポータル サイト アプリが要る
導入前の周知
利用者向けの説明会と、1枚ものの手順書を用意してから当てるのが確実です。手順書には、できなくなる操作と、その代わりの手段(OneDrive に保存する、Edge で開く)を並べておくと、問い合わせが減ります。展開は、情シスの端末、一部の部門、全社の順に広げます。
条件付きアクセスで、MAM を素通りさせない
アプリ保護ポリシーは、対応したアプリの中でしか効きません。iPhone の標準のメールアプリや、対応していないブラウザーから Microsoft 365 に入れてしまえば、保護の外で業務データを扱えます。
これを塞ぐのが、Microsoft Entra の条件付きアクセスの「アプリの保護ポリシーを必須にする」です。iOS と Android からのアクセスにこの条件を求めると、アプリ保護ポリシーに対応したアプリからしか業務データに入れなくなります。
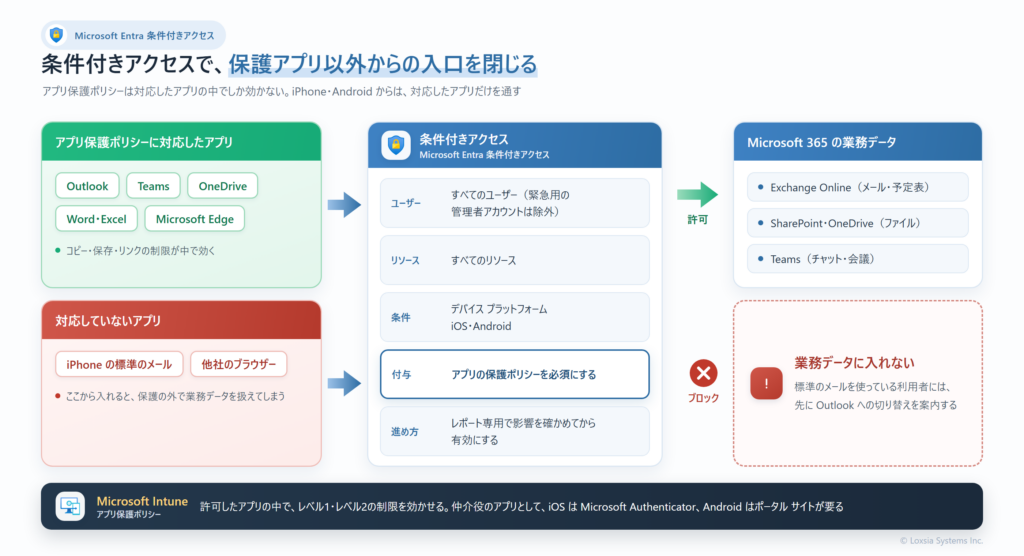
ポリシーの中身
| 項目 | 設定 |
|---|---|
| 対象のユーザー | すべてのユーザー(緊急用の管理者アカウントは除外する) |
| 対象のリソース | すべてのリソース |
| 条件 | デバイス プラットフォームで iOS と Android を選ぶ |
| 付与 | アプリの保護ポリシーを必須にする |
| 最初の状態 | レポート専用で影響を確かめてから、有効にする |
この条件を満たすには、端末を Microsoft Entra ID に登録する仲介役のアプリが要ります。iOS では Microsoft Authenticator、Android ではポータル サイト アプリです。対応していないアプリからのアクセスは止まるので、標準のメールアプリを使っている利用者には、先に Outlook への切り替えを案内します。
(2026年11月更新)
補足:条件付きアクセスの「承認済みクライアント アプリを必須にする」は、2026年6月30日に読み取り専用になりました。この条件を使うポリシーは、新しく作ることも編集することもできません。新しく作るポリシーは「アプリの保護ポリシーを必須にする」で組みます。ポリシーの整理の仕方は条件付きアクセスをポリシープランで整理するで解説しています。
条件付きアクセスと多要素認証を、ゼロトラストの考え方の中でどう位置づけるかはゼロトラストとはで解説しています。
どちらのレベルを選ぶか|判断の目安
Microsoft は、レベル2を業務データを扱うほとんどのモバイルの利用者に当てはまる設定としています。判断の目安は次のとおりです。
- 業務アプリから私物アプリへの受け渡しを止めたい:レベル2。メールや Teams で業務の内容を扱う利用者の多くはここに当たる
- 業務の連絡に LINE などを使っていて、すぐには移せない:レベル1から始め、連絡の手段を Teams などに寄せてからレベル2へ上げる
- 端末に業務ファイルを保存する業務がある:保存先を OneDrive・SharePoint に変えられるかを先に確かめる
- 私物の端末(BYOD)を認める:MDM で登録できない端末が出るので、アプリ保護ポリシーが守りの中心になる
アプリ保護ポリシーは、利用者のグループごとに分けて割り当てられます。たとえば、全社はレベル2とし、連絡の手段を移している途中の部門だけ、一時的にレベル1を当てる形です。
必要なライセンス
アプリ保護ポリシーには、利用者ごとの Intune のライセンス(Intune Plan 1)が要ります。条件付きアクセスには、Microsoft Entra ID P1 が要ります。
| プラン | Intune Plan 1 | Entra ID P1 |
|---|---|---|
| Microsoft 365 Business Premium(300ユーザーまで) | 含まれる | 含まれる |
| Microsoft 365 E3 | 含まれる | 含まれる |
| Microsoft 365 E5 | 含まれる | 含まれる(上位の P2) |
なお、利用者ではなく端末単位のライセンスで登録した端末では、アプリ保護ポリシーは使えません。共用の端末などで端末単位のライセンスを使っている場合は注意します。
アプリ保護ポリシーを入れる手順
- 対象の業務アプリ(Outlook・Teams・OneDrive・Office・Edge)と、利用者のグループを決める
- 私物アプリとの受け渡しや、端末への保存が業務で要るかを確かめ、レベル1かレベル2かを選ぶ
- Microsoft Edge と、Android ではポータル サイト アプリを、事前に配る
- 情シスの端末で試し、できなくなる操作と代わりの手段を手順書にまとめて周知する
- 条件付きアクセスで、iOS と Android からのアクセスに「アプリの保護ポリシーを必須にする」を求める(まずはレポート専用)
- 一部の部門から全社へ広げ、問い合わせを見ながら設定を見直す
弊社の支援
弊社は、Microsoft 365 の導入と、Intune による端末とアプリの管理を支援しています。導入の支援では、端末の登録(MDM)とは別の作業として、アプリ保護ポリシーの設計と設定を行っています。
どの業務アプリを対象にするか、レベル1とレベル2のどちらから始めるか、条件付きアクセスをどう組むかを、お客様の使い方を伺いながら決め、利用者向けの手順書の作成までご一緒に進めます。Windows の端末の守り方はMicrosoft 365の端末セキュリティ対策(Windows LAPS・BitLocker編)で解説しています。
資料のご案内
Microsoft 365 セキュリティ対策ガイド【端末編】
Intune による端末の管理と、端末のセキュリティ設定を段階的に進める方法をまとめています。
よくあるご質問
こちらをクリックして「よくある質問」を表示
会社支給の端末だけなら、MDM だけで十分ではありませんか?
端末の登録と、パスコード・暗号化の必須化だけでは、業務アプリから私物アプリへの貼り付けや保存は止まりません。アプリ保護ポリシーを併用すると、業務アプリの中のデータの受け渡しを、iOS と Android でそろえて制限できます。
私物のスマホにも当てられますか?
当てられます。端末を Intune に登録しなくても、業務アプリの中の会社のデータだけを守れます。消すときも会社のデータだけが消え、私物の写真やアプリには触れません。Android ではポータル サイト アプリが要ります。
レベル2にすると、LINE は使えなくなりますか?
LINE そのものは使えます。できなくなるのは、Outlook や Teams などの業務アプリから LINE へのコピー・貼り付けや送信です。LINE から業務アプリへの貼り付けはできます。
レベル2でも印刷はできますか?
できます。印刷と連絡先の同期は、レベル2でも許可のままです。止めたい場合は、レベル3の値を参考に個別に設定します。
条件付きアクセスを設定しないと、どうなりますか?
アプリ保護ポリシーに対応していないアプリ(標準のメールアプリなど)から Microsoft 365 に入れてしまい、保護の外で業務データを扱えます。iOS と Android からのアクセスに「アプリの保護ポリシーを必須にする」を求めます。
どのライセンスが必要ですか?
アプリ保護ポリシーには Intune Plan 1、条件付きアクセスには Microsoft Entra ID P1 が要ります。Microsoft 365 Business Premium と、Microsoft 365 E3・E5 には、どちらも含まれます。
端末を登録していても、業務アプリの中のデータの受け渡しは別の設定です。アプリ保護ポリシーのレベルを決め、条件付きアクセスで対応したアプリだけを通せば、私物アプリへの持ち出しを止められます。お使いの端末と業務アプリの状況をお聞かせいただければ、進め方をご提案します。お問い合わせよりお気軽にご相談ください。
関連サービス
関連コラム
- Microsoft 365の端末セキュリティ対策(Windows LAPS・BitLocker編)|ローカル管理者パスワードと回復キーをIntuneで管理する
- Microsoft 365の端末セキュリティ対策(Defender for Endpoint編)|P1・P2・Defender for Businessの違いと、入れただけでは効かない設定
- SharePoint・OneDriveの外部共有を見直す|ゲストアカウント必須化への対応と、共有設定の点検手順
- ゼロトラストとは|中小企業がMicrosoft 365で始めるセキュリティ
- 条件付きアクセスをポリシープランで整理する|共有条件で除外漏れとポリシーの乱立を防ぐ
- Intune Endpoint Privilege Managementとは|ローカル管理者権限を外しても業務を止めない仕組みと設計
まずは無料トライアルで、効果をご確認ください
「AIプライベート」は短期・低コストで試せます。帳票入力(AI-OCR)・電話対応(AI-Voice)・計画づくり(AI-Enhance)の自動化から、クラウド(Azure・Microsoft 365)・DXのご相談まで、お気軽にどうぞ。